
Integracje / ESET PROTECT
Programy branżowe
Integracja AI: ESET PROTECT
Podłączamy ESET PROTECT przez REST API i regularnie pobieramy wykrycia z /v1/detections, listę stacji z /v1/devices oraz zaplanowane zadania z /v1/tasks. Asystent tłumaczy każdy alert w języku zrozumiałym dla zarządu, grupuje powtarzające się zdarzenia i co tydzień składa raport bezpieczeństwa.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem ESET PROTECT?
Łączymy się z ESET PROTECT przez REST API metodą GET na endpointy /v1/detections, /v1/devices i /v1/tasks pod adresem https://[hostname]/era/rest/. Uwierzytelnienie to Basic Auth: konto z uprawnieniem API access, login i hasło zakodowane w nagłówku Authorization.
- Na start potrzebujemy
- ESET PROTECT w wersji 10.x lub nowszej z aktywną licencją i włączonym REST API
- Czego asystent nie robi
- Asystent nie usuwa plików z kwarantanny ani nie przywraca ich na stacje bez wyraźnego polecenia i potwierdzenia przez człowieka.
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z ESET PROTECT w czacie i we własnym module
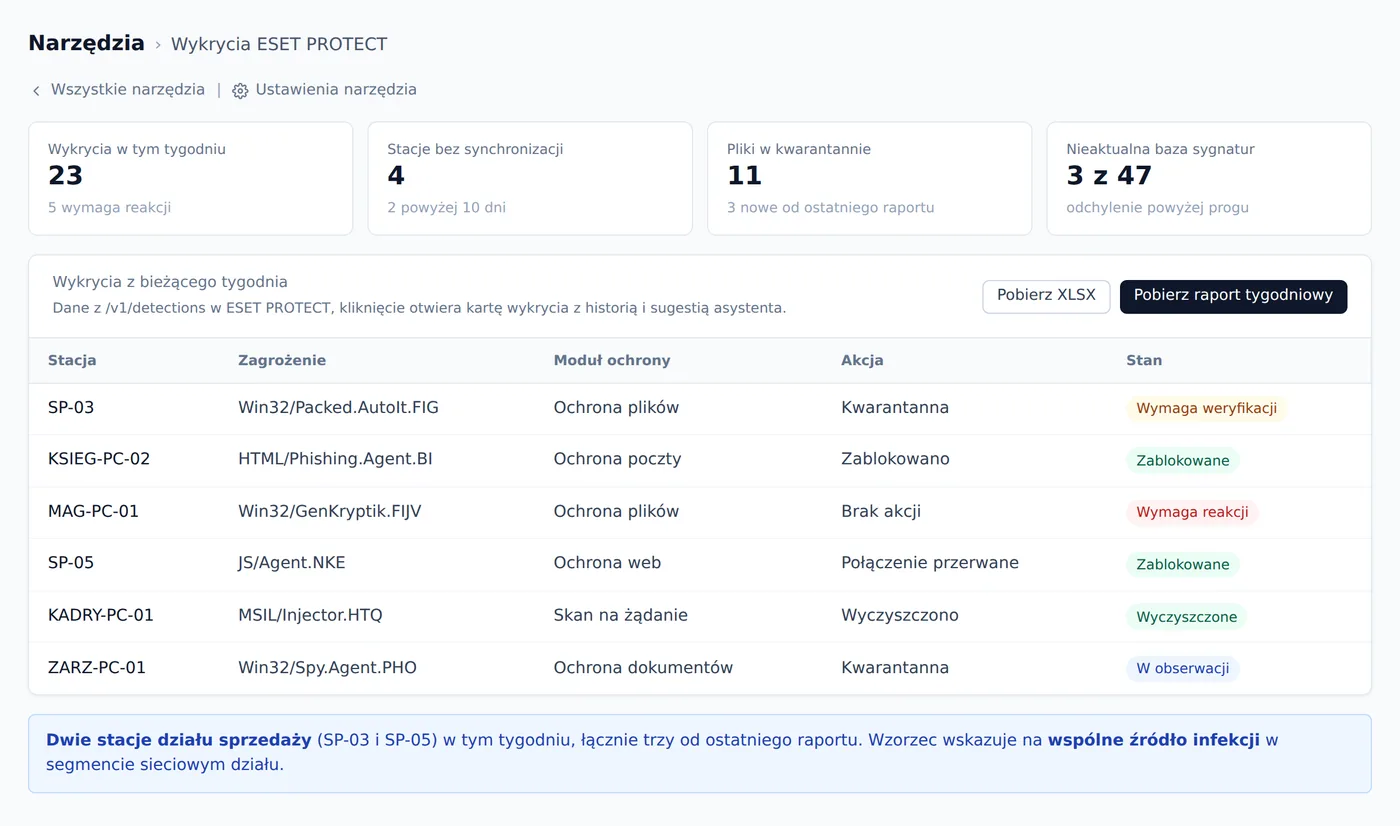
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Wykrycia ESET PROTECT. W portalu tworzymy ekran połączony z ESET PROTECT przez REST API, który zbiera wykrycia, status stacji i harmonogram skanów bez logowania do konsoli. Wasz zespół widzi pogrupowane zagrożenia z tłumaczeniem nazw na zrozumiały język, stacje wypadłe spod nadzoru i pliki czekające w kwarantannie. Co tydzień asystent składa gotowy raport bezpieczeństwa dla zarządu.
- Pobieracie wykrycia z ESET PROTECT z automatycznym tłumaczeniem nazw zagrożeń
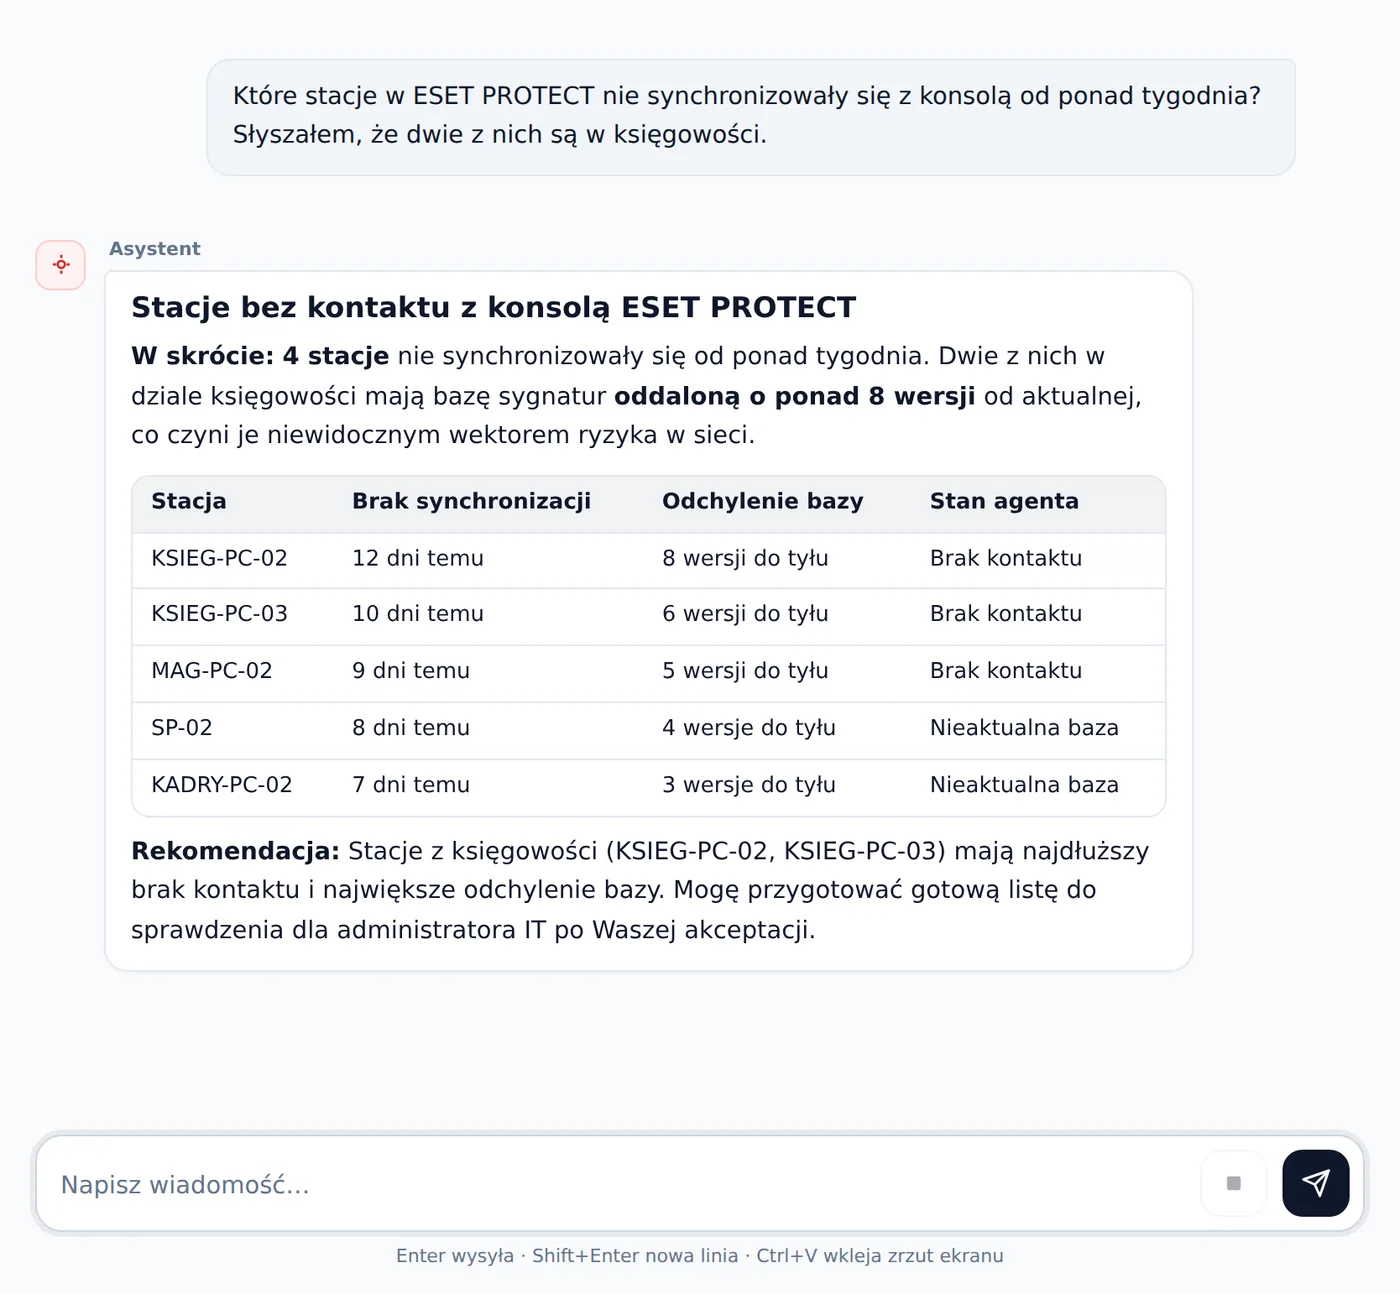
- Widzicie stacje bez synchronizacji z konsolą i odchylenie wersji bazy sygnatur
- Śledzicie pliki przeniesione do kwarantanny powiązane z konkretnymi stacjami
- Sprawdzacie status zaplanowanych skanów i kody błędów zadań niewykonanych w terminie
- Co tydzień otrzymujecie raport bezpieczeństwa w języku zrozumiałym dla zarządu
Pytanie w czacie
Zamiast codziennego logowania do konsoli ESET, Wasz zespół pyta asystenta o stan sieci i dostaje gotową listę stacji do pilnego sprawdzenia.
Które stacje w ESET PROTECT nie synchronizowały się z konsolą od ponad tygodnia? Słyszałem, że dwie z nich są w księgowości.
Karta w narzędziu
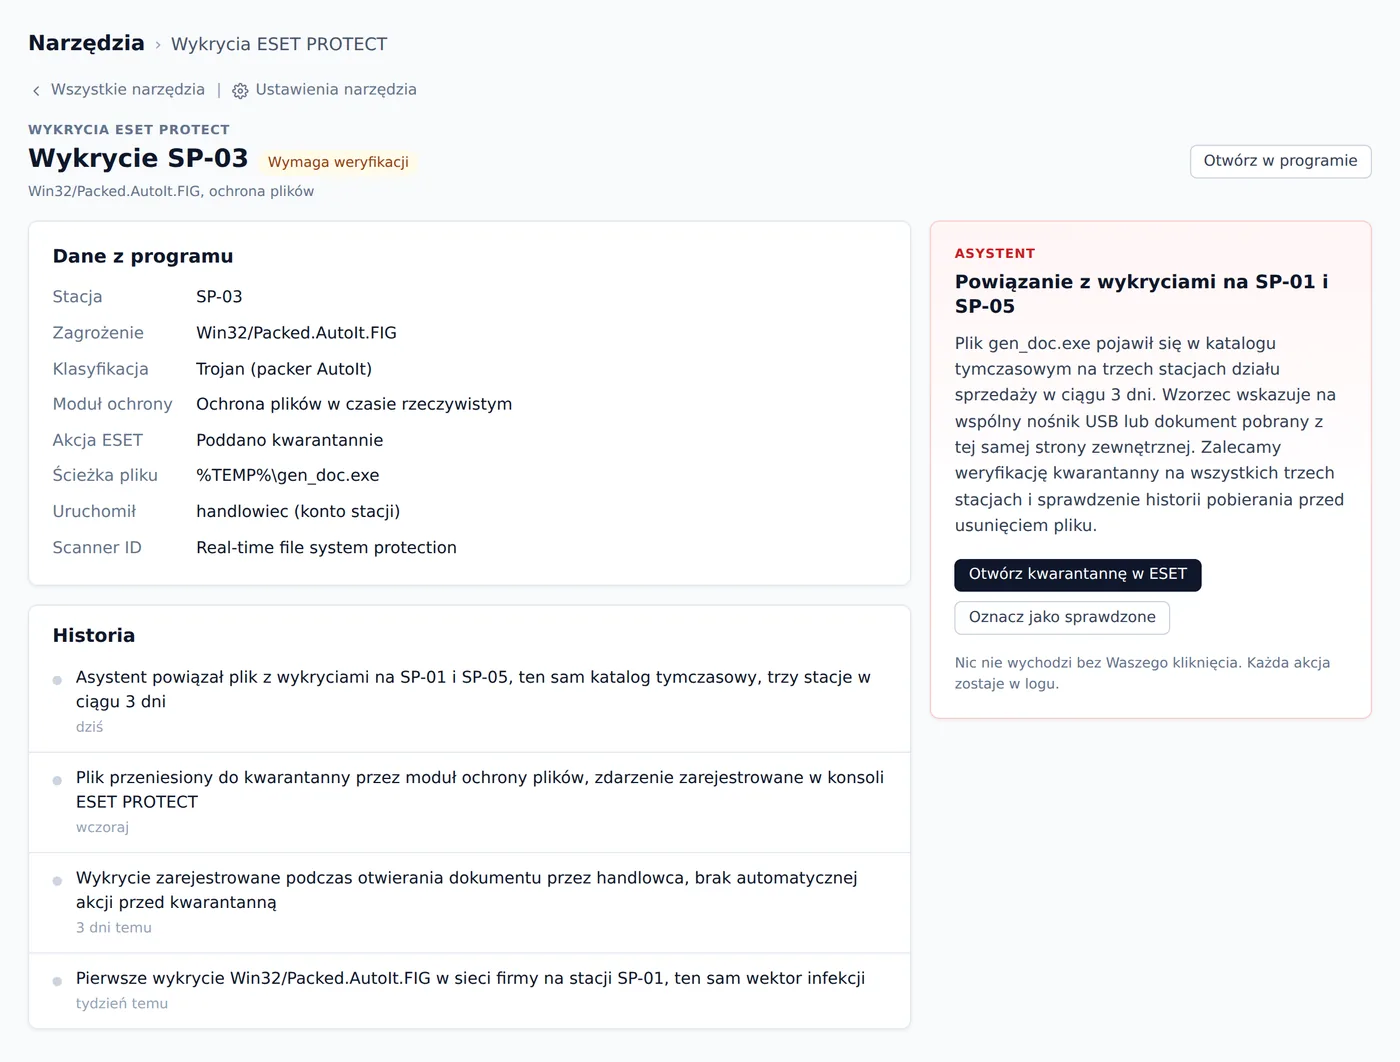
Karta wykrycia łączy dane z kwarantanny, historię zdarzeń i kontekst z sąsiednich stacji, żebyście mieli pełny obraz przed każdą decyzją.
Wasz zespół widzi wykrycia z całej sieci w jednym miejscu, z gotowym opisem zagrożenia i wskazaniem stacji wymagających działania.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie ESET PROTECT włączamy dopiero wtedy, gdy sami tego chcecie.
CzytamyThreat Name, Computer Name, Occurred Time, Action Taken (Cleaned/Quarantined/No action), Scanner ID
AsystentWyjaśnia nazwę zagrożenia prostym językiem i informuje, który moduł ochrony interweniował: Real-time file system protection, Web protection czy On-demand scan
CzytamyKomputery z flagą Managed: false lub polem Last Connected starszym niż kilka dni i nieaktualnym Agent Version
AsystentWskazuje stacje, które wypadły spod nadzoru konsoli, i sugeruje kolejność ich sprawdzenia według ryzyka dla sieci
CzytamyVirus Signature Database Version przy każdej stacji i odchylenie od wersji aktualnie wydanej przez producenta
AsystentOznacza stacje, których baza odbiega od aktualnej o więcej niż kilka dni, jako wektor ryzyka niewidoczny w standardowym widoku konsoli
CzytamyPliki w izolacji z oryginalną ścieżką, datą przeniesienia i nazwą użytkownika, który uruchomił plik
AsystentŁączy plik z kwarantanny z wykryciem na tej samej stacji i ocenia, czy zagrożenie mogło dotrzeć do innych stacji przez nośnik USB lub sieć
CzytamyZaplanowane skany i aktualizacje z zakładki Tasks, status ostatniego wykonania i kod błędu przy nieudanym zadaniu
AsystentAlarmuje, gdy zaplanowany skan nie wykonał się w terminie, i tłumaczy kod błędu bez żargonu technicznego
CzytamyPowiązania między wykryciami według nazwy zagrożenia, stacji, czasu zdarzenia i segmentu sieciowego
AsystentGrupuje dziesiątki alertów w kilka spraw i wskazuje, czy powtarzający się wzorzec wymaga innej reakcji niż pojedyncze zdarzenie
CzytamyPlik CSV eksportowany ręcznie z zakładki Detections albo Reports w konsolach starszych niż wersja 10.x lub bez dostępu do API
AsystentPrzetwarza plik wgrany przez pracownika tak samo jak dane z API, bez różnicy w jakości cotygodniowego raportu końcowego
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Które stacje nie synchronizowały się z konsolą od ponad tygodnia?”
- „Czy to samo zagrożenie pojawiało się wcześniej na innych komputerach w biurze?”
- „Co oznacza Win32/Packed.AutoIt.FIG trojan i czy muszę coś teraz robić?”
- „Ile wykryć było w zeszłym miesiącu i które działy były najczęściej atakowane?”
Co się zmienia
Zamiast czytać dziesiątki alarmów z konsoli, zarząd co tydzień dostaje raport po polsku z listą spraw do zamknięcia i sugerowanym krokiem dla każdej.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
ESET PROTECT to centralna konsola zarządzania bezpieczeństwem stacji roboczych i serwerów, stworzona dla firm z wieloma komputerami pod opieką IT. Administrator loguje się w jednym miejscu i widzi stan każdej stacji: czy agent działa, kiedy ostatnio połączył się z konsolą, jaką wersję bazy sygnatur ma. Bez konsoli sprawdzenie, czy wszystkie maszyny są chronione, wymagałoby odwiedzenia każdej z osobna.
Konsola zbiera dane z kilku obszarów: wykrycia zagrożeń z informacją, który moduł to wychwycił (ochrona w czasie rzeczywistym, ochrona webowa, skan na żądanie), listę stacji zarządzanych i niezarządzanych, kwarantannę z plikami w izolacji, zaplanowane skany i aktualizacje oraz wersje baz sygnatur przy każdej stacji. Standardowa instalacja trzyma dane na serwerze ESET PROTECT w sieci firmy; dostępna jest też wersja ESET PROTECT Cloud.
Gdzie to działa najlepiej
Właściciel firmy
W poniedziałek rano prezes otwiera skrzynkę i widzi raport bezpieczeństwa z poprzedniego tygodnia. W sieci jest kilkadziesiąt stacji, konsola ESET wygenerowała przez tydzień kilkadziesiąt wykryć, których nikt nie przeglądał.
Z asystentem: Raport skraca kilkadziesiąt wierszy do kilku spraw opisanych po polsku, z sugerowanym krokiem dla każdej. Prezes wie, co wymaga uwagi, bez pytania administratora IT o wyjaśnienie.
Administrator IT
Dział sprzedaży od trzech tygodni generuje podobne alerty na stacjach SP-01 do SP-06. W konsoli widać kilkadziesiąt wierszy z różnymi nazwami zagrożeń, ale podobnym wektorem infekcji.
Z asystentem: Asystent grupuje zdarzenia i wskazuje, że źródłem może być ta sama strona z generatorem faktur online. Administrator dostaje nazwę domeny do zablokowania, bez ręcznego przejrzenia kilkudziesięciu wierszy.
Kierownik działu
Dwie stacje w księgowości nie synchronizowały się z konsolą ESET od ponad 10 dni. Baza sygnatur jest nieaktualna. Nikt w firmie tego nie zauważył, bo nikt nie zagląda do konsoli codziennie.
Z asystentem: Asystent wyłapuje obie stacje z tygodniowego przeglądu urządzeń i umieszcza je w raporcie z adnotacją o ryzyku. Kierownik przekazuje sprawę do IT z gotowym opisem, zanim dojdzie do zdarzenia.
Jak się łączymy
Łączymy się z ESET PROTECT przez REST API metodą GET na endpointy /v1/detections, /v1/devices i /v1/tasks pod adresem https://[hostname]/era/rest/. Uwierzytelnienie to Basic Auth: konto z uprawnieniem API access, login i hasło zakodowane w nagłówku Authorization. Tryb pracy to wyłącznie odczyt. Odpowiedź to JSON stronicowany parametrami offset i size.
Standardowa instalacja ESET PROTECT nie oferuje webhooków do zdarzeń w czasie rzeczywistym, więc asystent odpytuje konsolę cyklicznie: co godzinę albo raz w nocy. Asystent działa na serwerze klienta. Klucz API tworzony jest w sekcji Users konsoli i daje wyłącznie dostęp do odczytu. Można go cofnąć w każdej chwili bez wpływu na działanie ochrony na stacjach.
Czego potrzebujemy od Was
- ESET PROTECT w wersji 10.x lub nowszej z aktywną licencją i włączonym REST API
- Konto w konsoli ESET PROTECT z uprawnieniem API access i adres serwera PROTECT
- Dostęp sieciowy HTTPS między serwerem asystenta a konsolą ESET PROTECT
- Osoba po stronie klienta odpowiedzialna za IT, która odbiera raporty i zamyka sprawy
- Przy braku API: możliwość cotygodniowego eksportu CSV z zakładki Detections lub Reports
Czego asystent nie robi
- Asystent nie usuwa plików z kwarantanny ani nie przywraca ich na stacje bez wyraźnego polecenia i potwierdzenia przez człowieka.
- Asystent nie zmienia konfiguracji stacji, polityk ochrony ani żadnych ustawień konsoli ESET PROTECT.
- Asystent nie zastępuje reakcji administratora IT przy aktywnym ataku: opisuje sytuację i sugeruje krok, decyzja należy do człowieka.
- Asystent nie pobiera pełnych logów systemowych z agentów ani danych silnika heurystycznego, bo producent ich nie udostępnia przez API.
Częste pytania
Czy AI porównuje nowe wykrycia z historią poprzednich tygodni?
Tak. Przy każdym odpytaniu asystent pobiera nowe wykrycia od czasu ostatniego sprawdzenia i porównuje je z historią przechowywaną po naszej stronie. Dzięki temu może powiedzieć, czy to samo zagrożenie pojawiło się już wcześniej na tej samej stacji lub na innych maszynach w sieci.
Jak często asystent sprawdza konsolę ESET PROTECT?
Standardowo co godzinę albo raz w nocy, bo ESET PROTECT w typowej instalacji nie wysyła powiadomień w czasie rzeczywistym. Raport zbiorczy przygotowywany jest raz w tygodniu lub raz w miesiącu. Częstotliwość obu cykli dostosowujemy do potrzeb firmy.
Czy integracja działa z ESET PROTECT Cloud, czy tylko z instalacją On-Premise?
REST API jest takie samo w obu wariantach, więc integracja działa z ESET PROTECT Cloud tak samo jak z serwerem On-Premise. Jedynym wymogiem jest dostęp HTTPS do adresu konsoli i konto z uprawnieniem API access, niezależnie od tego, gdzie konsola stoi.
Co dostaje firma, jeśli ma ESET, ale nie ma własnego działu IT?
Raport raz w tygodniu opisuje każdą sprawę językiem zrozumiałym bez technicznego tła, z konkretnym zaleceniem. Firma wie, co wymaga działania, i może zlecić to zewnętrznemu serwisowi IT z gotowym opisem problemu, zamiast płacić za diagnozę od zera.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z ESET PROTECT
Jedno zdanie wystarczy: czego szukacie w ESET PROTECT albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: programy branżowe
ESET PROTECT jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.