
Integracje / Cloudflare
Portale i marketplace
Integracja AI: Cloudflare
Podłączamy strefę DNS i zaporę WAF przez Cloudflare API z uprawnieniami wyłącznie do odczytu. Asystent codziennie sprawdza Security Events, porównuje rekordy DNS z poprzednim odczytem i ocenia poprawność SPF, DKIM oraz DMARC.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem Cloudflare?
Łączymy się przez dwa interfejsy Cloudflare: REST API pod api.cloudflare.com/client/v4/ do pobierania rekordów DNS, Security Events i listy reguł WAF oraz GraphQL API pod graphql.cloudflare.com do danych analitycznych. Do połączenia potrzebny jest Zone ID strefy (stały identyfikator domeny widoczny w zakładce Overview) i API Token z uprawnieniami do odczytu: Zone:Analytics:Read, Zone:Zone:Read, Zone:DNS:Read i Zone:Firewall Services:Read.
- Na start potrzebujemy
- Zone ID domeny: trzydziestokilkuznakowy ciąg z zakładki Overview w panelu Cloudflare
- Czego asystent nie robi
- Nie blokuje adresów IP, nie zmienia reguł WAF ani nie modyfikuje ustawień strefy: token ma wyłącznie uprawnienia do odczytu
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z Cloudflare w czacie i we własnym module
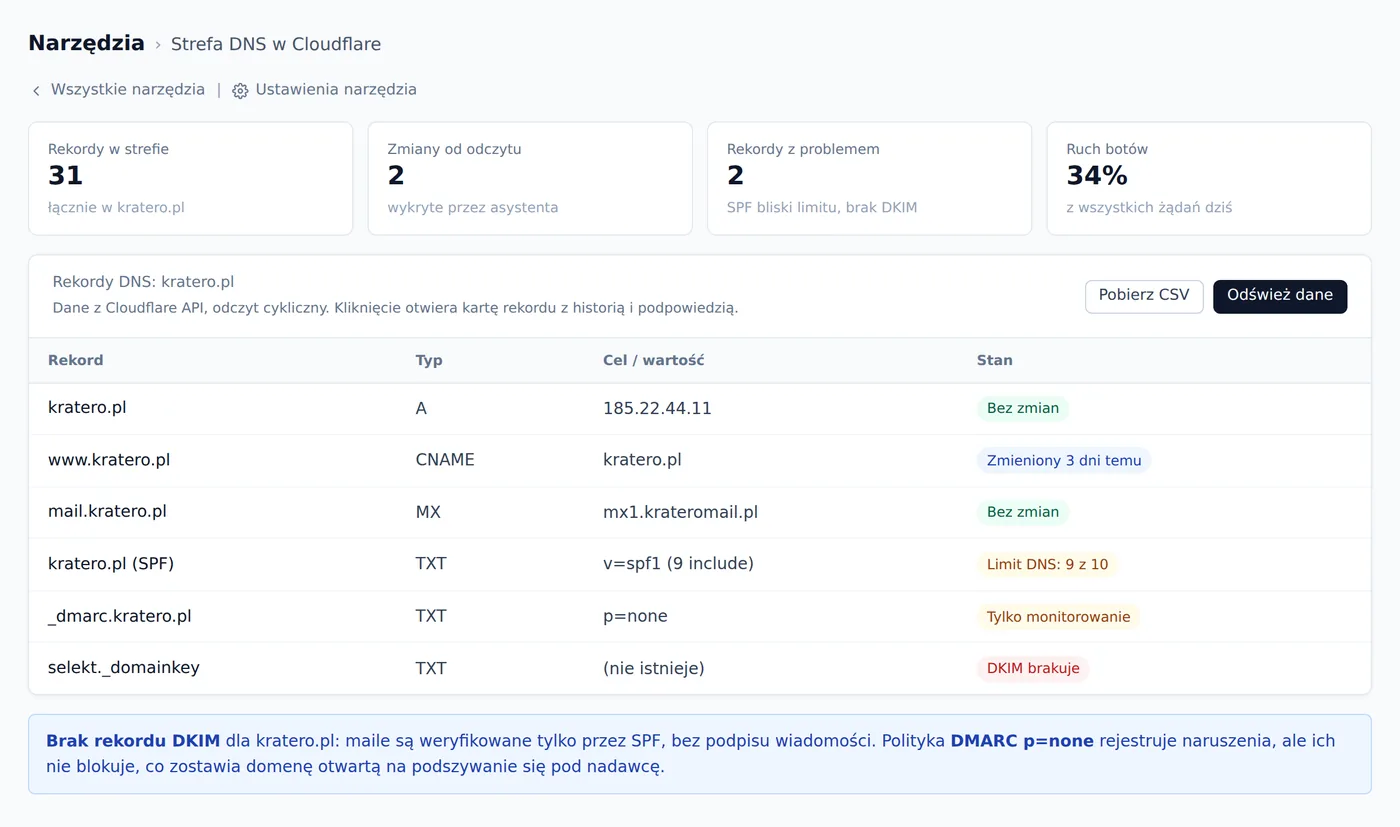
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Strefa DNS w Cloudflare. Moduł pobiera rekordy DNS i wyniki WAF przez Cloudflare API i pokazuje je w jednym ekranie. Zespół widzi aktualne rekordy domeny, ich stan i zmiany wykryte przez asystenta od ostatniego odczytu. Kliknięcie wiersza otwiera kartę z historią i podpowiedzią asystenta.
- Porównuje rekordy DNS z poprzednim odczytem i wypisuje każdą zmianę jednym zdaniem
- Sprawdza rekordy SPF, DKIM i DMARC pod kątem poprawności i limitu 10 zapytań DNS
- Wykrywa reguły WAF w trybie simulate zamiast block i zgłasza je jako otwarte ryzyko
- Pokazuje udział ruchu zautomatyzowanego w łącznej liczbie żądań z trendem dzień do dnia
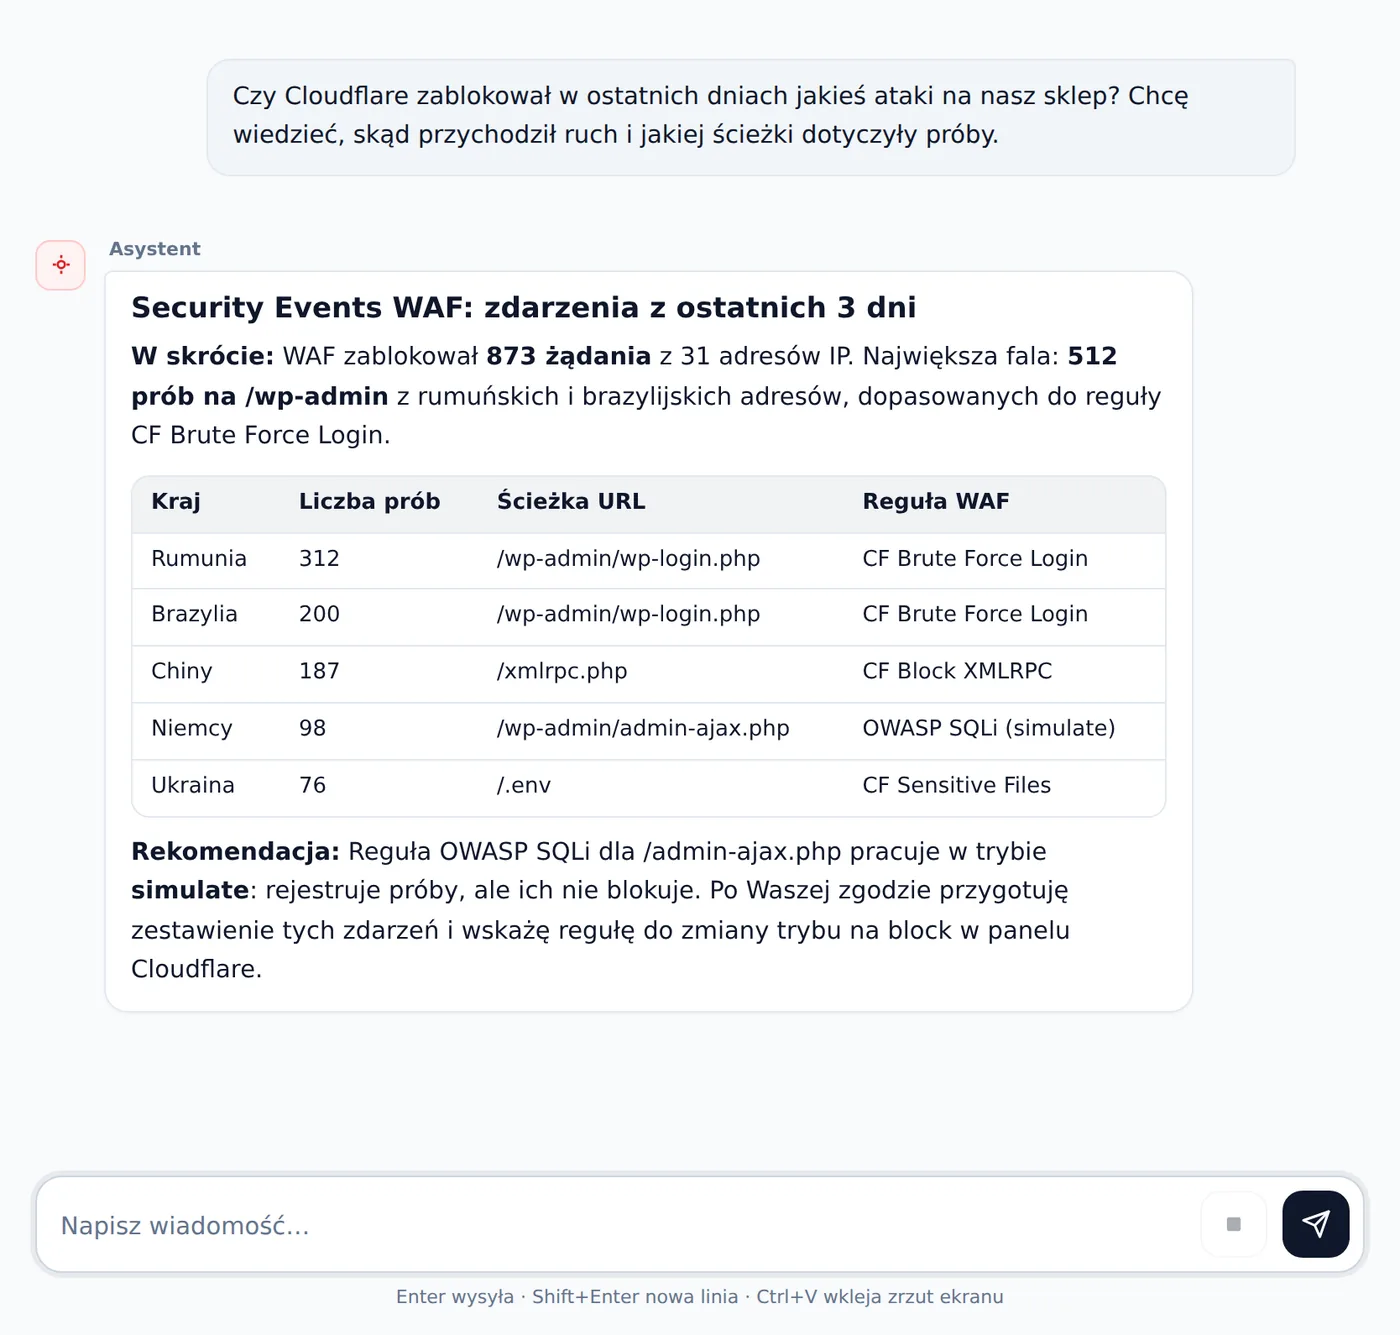
- Grupuje zdarzenia Security Events według kraju, ścieżki URL i nazwy reguły WAF
Pytanie w czacie
Zamiast ręcznego przeszukiwania zakładki Security asystent wyciąga ataki według kraju i reguły, a administrator od razu widzi, która reguła wymaga uwagi.
Czy Cloudflare zablokował w ostatnich dniach jakieś ataki na nasz sklep? Chcę wiedzieć, skąd przychodził ruch i jakiej ścieżki dotyczyły próby.
Karta w narzędziu
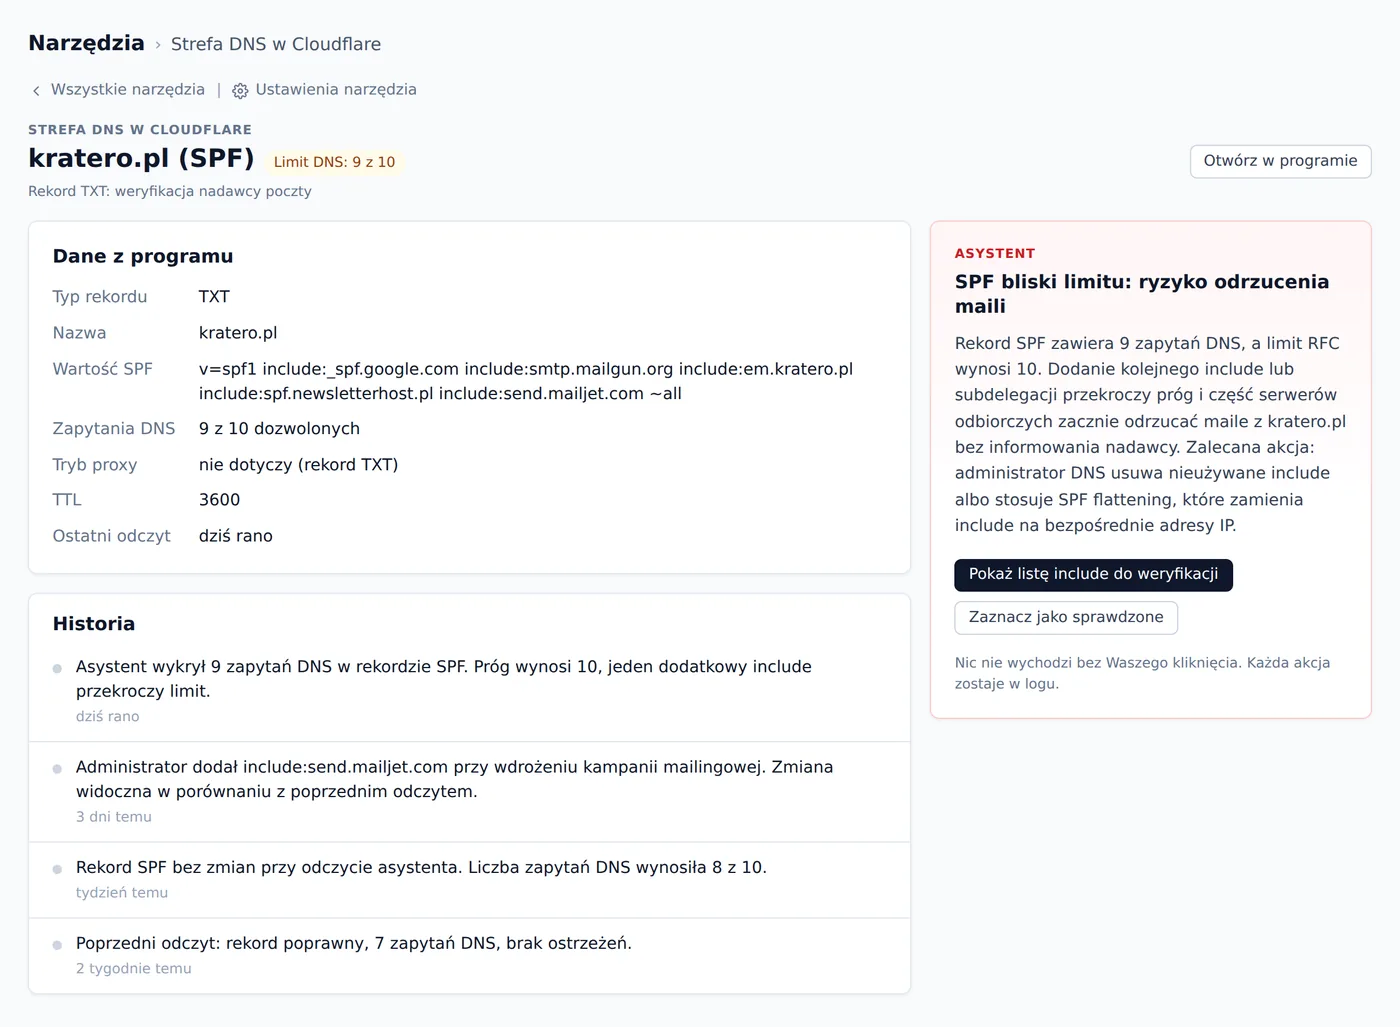
Karta rekordu pokazuje pełną historię zmian SPF i wskazuje konkretny include, który podniósł licznik do progu, zanim problem zablokuje dostarczalność maili.
Jeden ekran zastępuje ręczne sprawdzanie zakładki DNS w panelu Cloudflare: asystent wyłapuje zmiany i problemy z dostarczalnością maili zanim zrobi to klient.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie Cloudflare włączamy dopiero wtedy, gdy sami tego chcecie.
Czytamyreguły WAF, które zadziałały, adresy IP, kraj, URL, metoda HTTP i akcja (block, challenge, allow, log) z ostatnich 24 godzin
AsystentGrupuje zdarzenia według kraju, ścieżki URL i reguły; wskazuje skoki aktywności i reguły działające w trybie simulate zamiast block
Czytamytyp rekordu (A, AAAA, MX, CNAME, TXT, NS), wartość, TTL, flaga proxied dla każdego rekordu domeny
AsystentPorównuje listę z poprzednim odczytem i wypisuje każdą zmianę: nowy rekord, usunięty rekord albo zmieniona wartość wymagająca weryfikacji
Czytamyliczba żądań, pasmo, kody odpowiedzi 2xx, 4xx i 5xx w podziale czasowym
AsystentWykrywa skoki błędów 5xx w konkretnych oknach czasowych i łączy je z godziną, żeby wskazać moment niedostępności serwera
Czytamyrekordy TXT domeny z filtrem type=TXT: wartość SPF, klucz DKIM pod subdomeną selektor._domainkey, polityka DMARC
AsystentSprawdza, czy rekordy istnieją, czy SPF nie przekracza limitu 10 zapytań DNS i jaka polityka jest w DMARC; brakujące lub przekroczone rekordy zgłasza jako ryzyko dla dostarczalności maili
Czytamyzestawy reguł: Managed Ruleset, OWASP Core Ruleset, Custom Rules, tryb każdej reguły (block lub simulate)
AsystentWskazuje reguły pracujące w trybie simulate, które rejestrują zagrożenia, ale ich nie blokują, i informuje, gdy Cloudflare doda nową regułę do Managed Ruleset
Czytamyudział ruchu sklasyfikowanego jako zautomatyzowany w łącznej liczbie żądań, pobierany przez GraphQL API
AsystentPokazuje trend udziału botów z dnia na dzień; nagły wzrost sygnalizuje jako punkt do sprawdzenia przez hostingodawcę
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Czy ktoś wczoraj próbował się włamać do naszej strony?”
- „Dlaczego nasze maile trafiają do spamu u klientów?”
- „Czy rekordy DNS naszej domeny zmieniły się przez noc?”
- „Skąd przychodził ruch botów na stronę w tym tygodniu?”
Co się zmienia
Firma dostaje codzienny raport z Cloudflare po polsku, bez logowania do panelu, z konkretnym sygnałem, gdy pojawią się ataki, zmiany DNS lub błędy serwera.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
Cloudflare to usługa sieciowa, przez którą przechodzi ruch do Waszej strony przed dotarciem do serwera. Stoi między przeglądarką użytkownika a Waszym hostingiem, filtruje żądania przez zaporę WAF, obsługuje rekordy DNS domeny i zbiera statystyki ruchu: ile żądań, z jakich krajów, z jakimi kodami odpowiedzi. Korzystają z niej firmy, które mają własną stronę, sklep lub aplikację webową i chcą ochrony przed atakami oraz szybkiego DNS.
W codziennej pracy Cloudflare nie wymaga od Waszego zespołu niczego: panelu nikt nie musi otwierać, dane zbiera asystent przez REST API i GraphQL API. Dane leżą na serwerach Cloudflare: zdarzenia WAF, rekordy DNS, statystyki ruchu i rekordy TXT z ustawieniami pocztowymi. Asystent pobiera je raz na dobę, porównuje z poprzednim odczytem i układa raport po polsku.
Gdzie to działa najlepiej
właściciel firmy
W poniedziałek rano dostaje raport: w niedzielę o 2:30 WAF zablokował 480 prób zalogowania do panelu WordPress z 23 adresów IP z Rumunii i Brazylii. Sam nigdy nie zaglądałby do zakładki Security w środku nocy.
Z asystentem: Asystent wskazuje konkretną liczbę prób, kraj i ścieżkę ataku. Właściciel wie, że warto odświeżyć hasło do panelu i sprawdzić, czy reguły WAF pracują w trybie block, nie simulate.
administrator IT
Agencja marketingowa zmieniła rekord A głównej domeny przy okazji wdrożenia kampanii landing page. Nikt nie poinformował działu IT ani nie wpisał zmiany w żadnym rejestrze.
Z asystentem: Asystent porównuje rekordy z poprzednim odczytem i wypisuje zmianę jednym zdaniem w raporcie. Administrator potwierdza, że zmiana była zamierzona, albo zgłasza incydent.
menedżer marketingu
Firma wysyła oferty mailem i coraz częściej słyszy od klientów, że wiadomości trafiają do spamu. Nikt nie sprawdzał rekordów DNS od miesięcy, nikt nie wie, czy DMARC jest w ogóle ustawiony.
Z asystentem: Asystent czyta rekordy TXT przez Cloudflare API i wykrywa, że SPF przekracza limit 10 zapytań DNS. Wskazuje to jako przyczynę problemów i sugeruje korektę rekordu przez administratora DNS.
Jak się łączymy
Łączymy się przez dwa interfejsy Cloudflare: REST API pod api.cloudflare.com/client/v4/ do pobierania rekordów DNS, Security Events i listy reguł WAF oraz GraphQL API pod graphql.cloudflare.com do danych analitycznych. Do połączenia potrzebny jest Zone ID strefy (stały identyfikator domeny widoczny w zakładce Overview) i API Token z uprawnieniami do odczytu: Zone:Analytics:Read, Zone:Zone:Read, Zone:DNS:Read i Zone:Firewall Services:Read.
Asystent pracuje na serwerze klienta i odpytuje Cloudflare cyklicznie, zwykle raz na dobę lub na żądanie. Połączenie jest jednokierunkowe: sam odczyt, bez możliwości zmiany rekordów DNS, reguł WAF ani ustawień strefy. Token nie ma żadnych uprawnień do zapisu. Przy kilku domenach każda ma swój Zone ID i asystent zbiera dane ze wszystkich w jednym raporcie.
Czego potrzebujemy od Was
- Zone ID domeny: trzydziestokilkuznakowy ciąg z zakładki Overview w panelu Cloudflare
- API Token z uprawnieniami do odczytu: Analytics, Zone, DNS i Firewall Services
- Konto Cloudflare minimum bezpłatne: DNS, Security Events i podstawowe statystyki ruchu dostępne bez opłat
- Osoba po stronie firmy, która weryfikuje zmiany DNS i decyduje o reakcji na alerty WAF
- Przy kilku domenach: osobny Zone ID dla każdej ze stref objętych monitoringiem
Czego asystent nie robi
- Nie blokuje adresów IP, nie zmienia reguł WAF ani nie modyfikuje ustawień strefy: token ma wyłącznie uprawnienia do odczytu
- Nie dodaje, nie usuwa i nie edytuje rekordów DNS, nawet gdy wykryje nieprawidłowy SPF lub brakujący DKIM
- Bez planu Business lub Enterprise pracuje na agregatach i zdarzeniach bezpieczeństwa, nie na surowych logach Logpush
- Nie ocenia botowości każdego żądania z podziałem na kategorie: szczegółowy Bot Management to płatny dodatek Cloudflare poza bezpłatnym API
Częste pytania
Ile domen może monitorować asystent jednocześnie?
Tyle, ile chcecie. Każda domena w Cloudflare ma swój Zone ID. Wystarczy podać Zone ID i token do odczytu dla każdej strefy: asystent zbiera dane ze wszystkich i układa jeden raport, z podziałem na domeny, każdego rana.
Jak daleko wstecz sięga historia Security Events przez API?
Na bezpłatnym planie Cloudflare zdarzenia zapory WAF są dostępne przez API z ostatnich 24 godzin. Dłuższa historia wymaga planu Business lub Enterprise. Dlatego asystent pobiera dane codziennie i sam buduje historię porównawczą na serwerze klienta.
Co się stanie, jeśli nie mamy jeszcze skonfigurowanego DMARC?
Asystent odnotuje brak rekordu DMARC w raporcie i opisze, co to oznacza: bez tego wpisu serwery pocztowe odbiorców nie wiedzą, jak traktować maile z Waszej domeny nieweryfikowane przez SPF ani DKIM. To jeden z głównych powodów trafiania firmowych maili do spamu. Korektę wykonuje administrator DNS firmy.
Czy API Token trzeba co jakiś czas odnawiać?
Cloudflare pozwala wydać token bez terminu wygaśnięcia albo z datą ważności. Jeśli token wygaśnie lub zostanie cofnięty, asystent zgłosi błąd połączenia przy następnym odczycie. Wystarczy wtedy wygenerować nowy token z tymi samymi uprawnieniami i zaktualizować go w ustawieniach integracji.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z Cloudflare
Jedno zdanie wystarczy: czego szukacie w Cloudflare albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: portale i marketplace
Cloudflare jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.