
Integracje / AWS / Azure / Google Cloud
Portale i marketplace
Integracja AI: AWS / Azure / Google Cloud
Podłączamy API AWS, Azure i Google Cloud: listę zasobów (EC2, Virtual Machines, Compute Engine), raporty kosztów z Cost Explorer i Azure Cost Management oraz alerty z CloudWatch i Azure Monitor. Asystent tłumaczy techniczne powiadomienia na język biznesowy i wskazuje zasoby bez tagów, które generują koszty bez nadzoru.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem AWS / Azure / Google Cloud?
AWS łączymy przez AWS SDK albo CLI z kluczem dostępu IAM: Access Key ID i Secret Access Key konta z polityką ReadOnlyAccess i Billing Viewer. Azure wymaga Service Principal z rolą Reader na subskrypcji i Cost Management Reader, uwierzytelnianego przez Azure Active Directory.
- Na start potrzebujemy
- Konto IAM w AWS z polityką ReadOnlyAccess i Billing Viewer albo odpowiednik w Azure i GCP
- Czego asystent nie robi
- Nie wyłącza ani nie usuwa zasobów samodzielnie, wskazuje tylko kandydatów z datami i metrykami do decyzji człowieka
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z AWS / Azure / Google Cloud w czacie i we własnym module
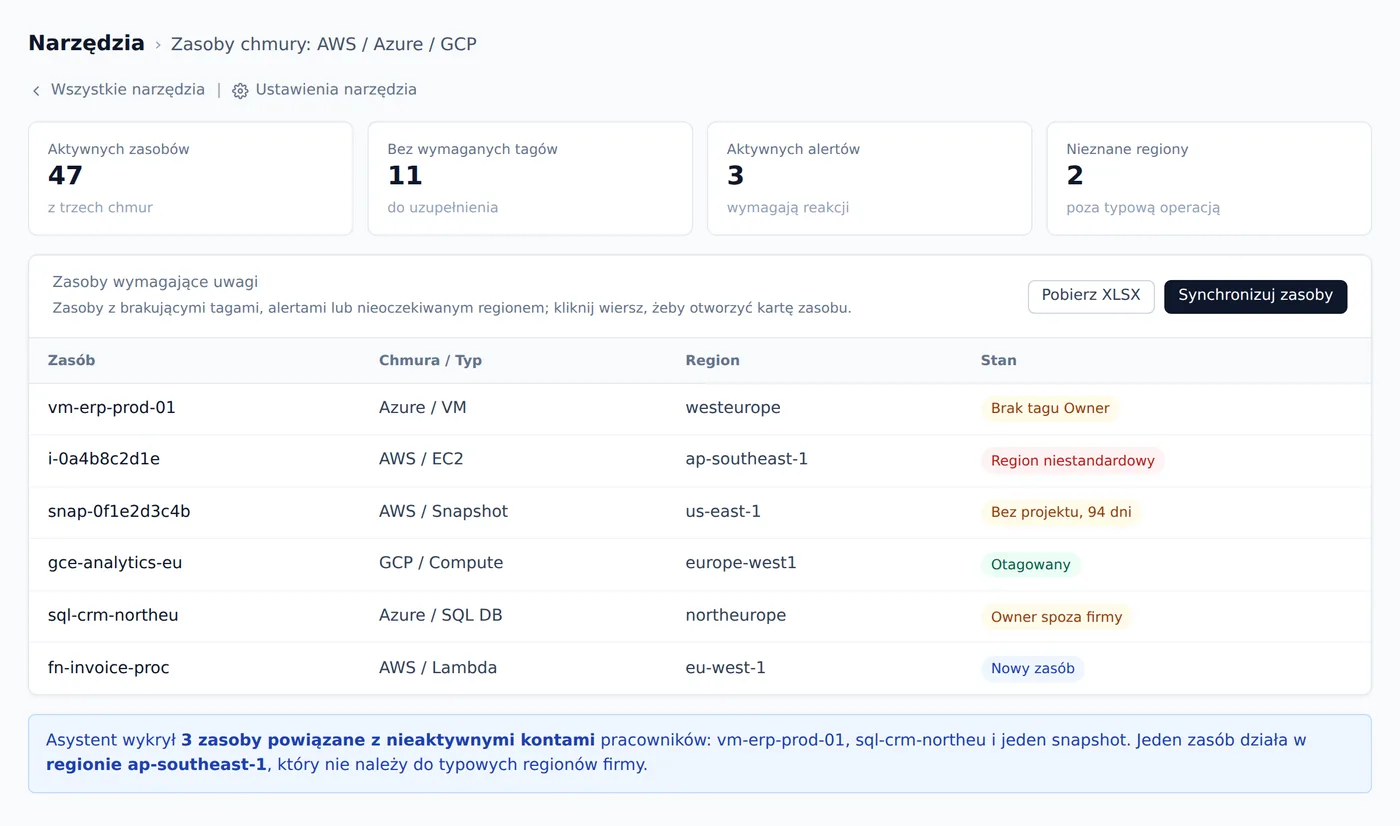
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Zasoby chmury: AWS / Azure / GCP. Moduł zbiera wszystkie aktywne zasoby z trzech chmur w jednym widoku i na bieżąco sprawdza, czy mają kompletne tagi. Każdego dnia asystent porównuje pole Owner z Waszą listą aktywnych kont i oznacza zasoby przypisane do osób, które już nie pracują w firmie. Widzicie od razu, które pozycje wymagają weryfikacji, bez logowania do trzech osobnych konsol.
- Zestawia Wasze EC2, Virtual Machines, Compute Engine, bazy i kolejki w jednej tabeli z regionem i typem
- Oznacza zasoby bez tagów Owner, Project lub Environment jako wymagające uzupełnienia
- Porównuje tagi Owner z listą Waszych aktywnych kont i zgłasza zasoby osób spoza firmy
- Wykrywa zasoby uruchomione w regionach spoza typowej operacji Waszej firmy
- Grupuje alerty CloudWatch i Azure Monitor według priorytetu i przypisanego zasobu
Pytanie w czacie
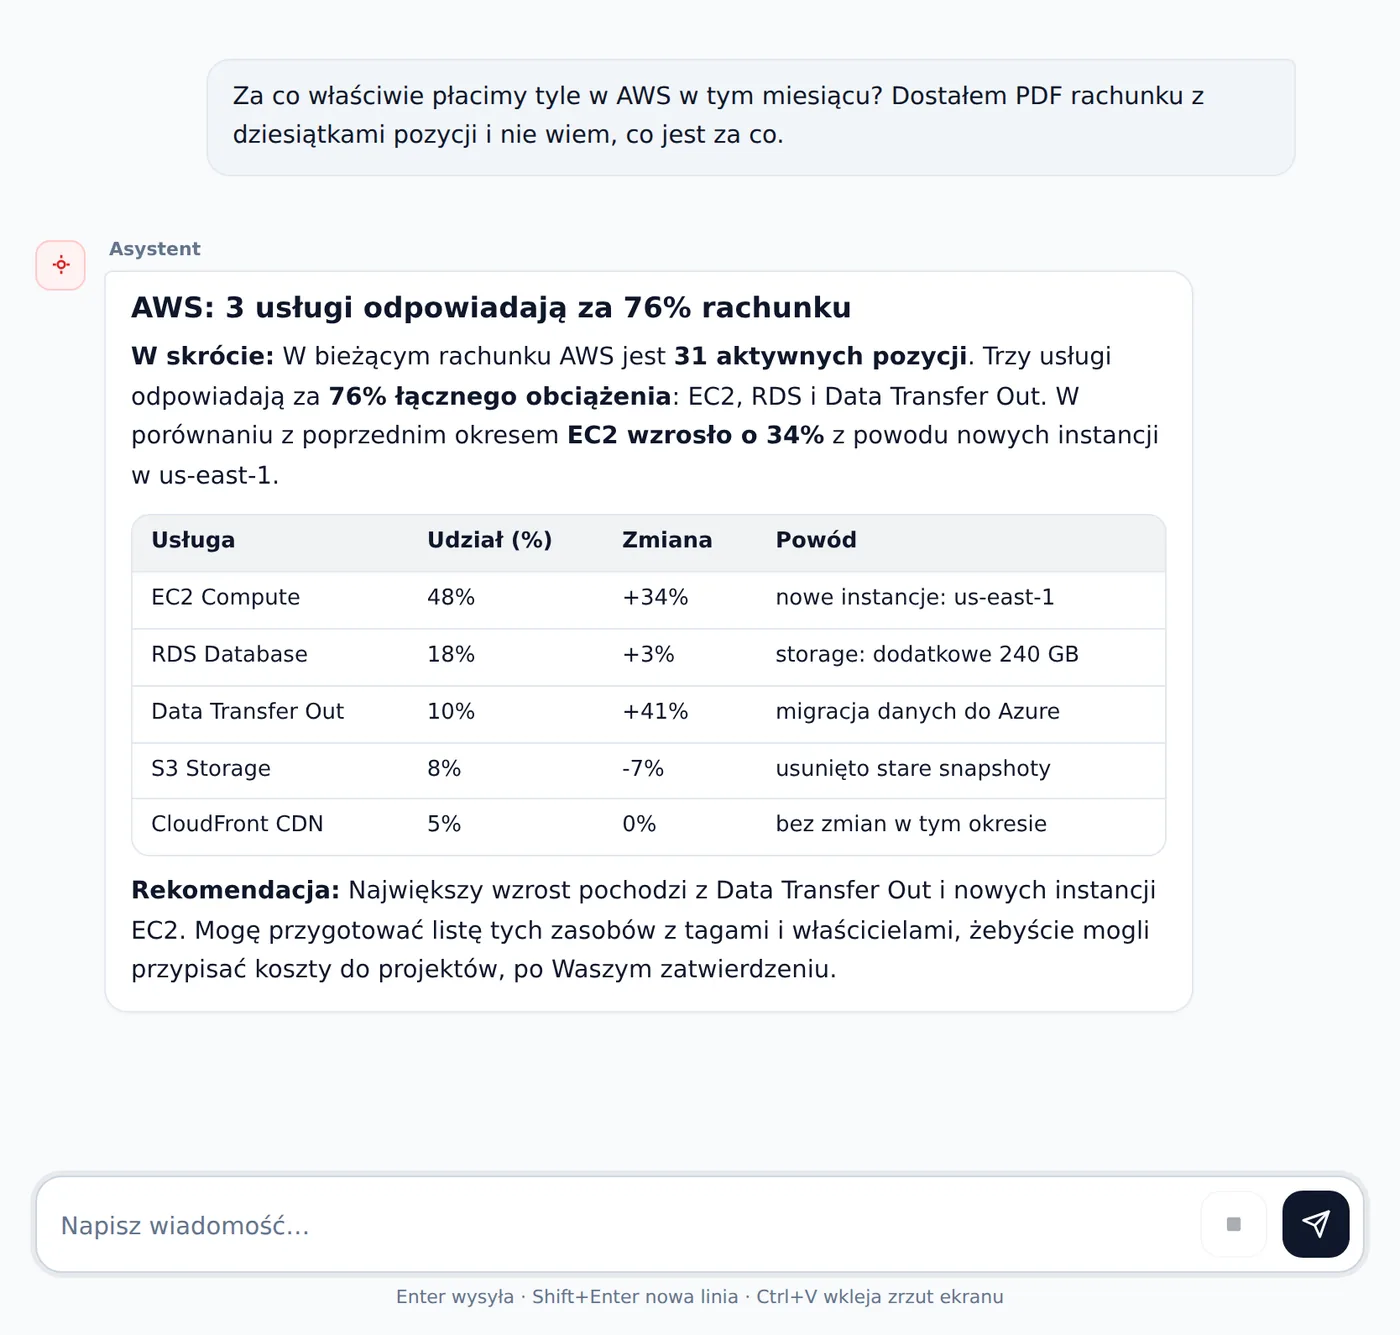
Asystent przekłada dziesiątki pozycji Waszego rachunku na kilka konkretnych usług i wskazuje, co odpowiada za wzrost: gotowe do raportu finansowego bez czytania technicznego PDF.
Za co właściwie płacimy tyle w AWS w tym miesiącu? Dostałem PDF rachunku z dziesiątkami pozycji i nie wiem, co jest za co.
Karta w narzędziu
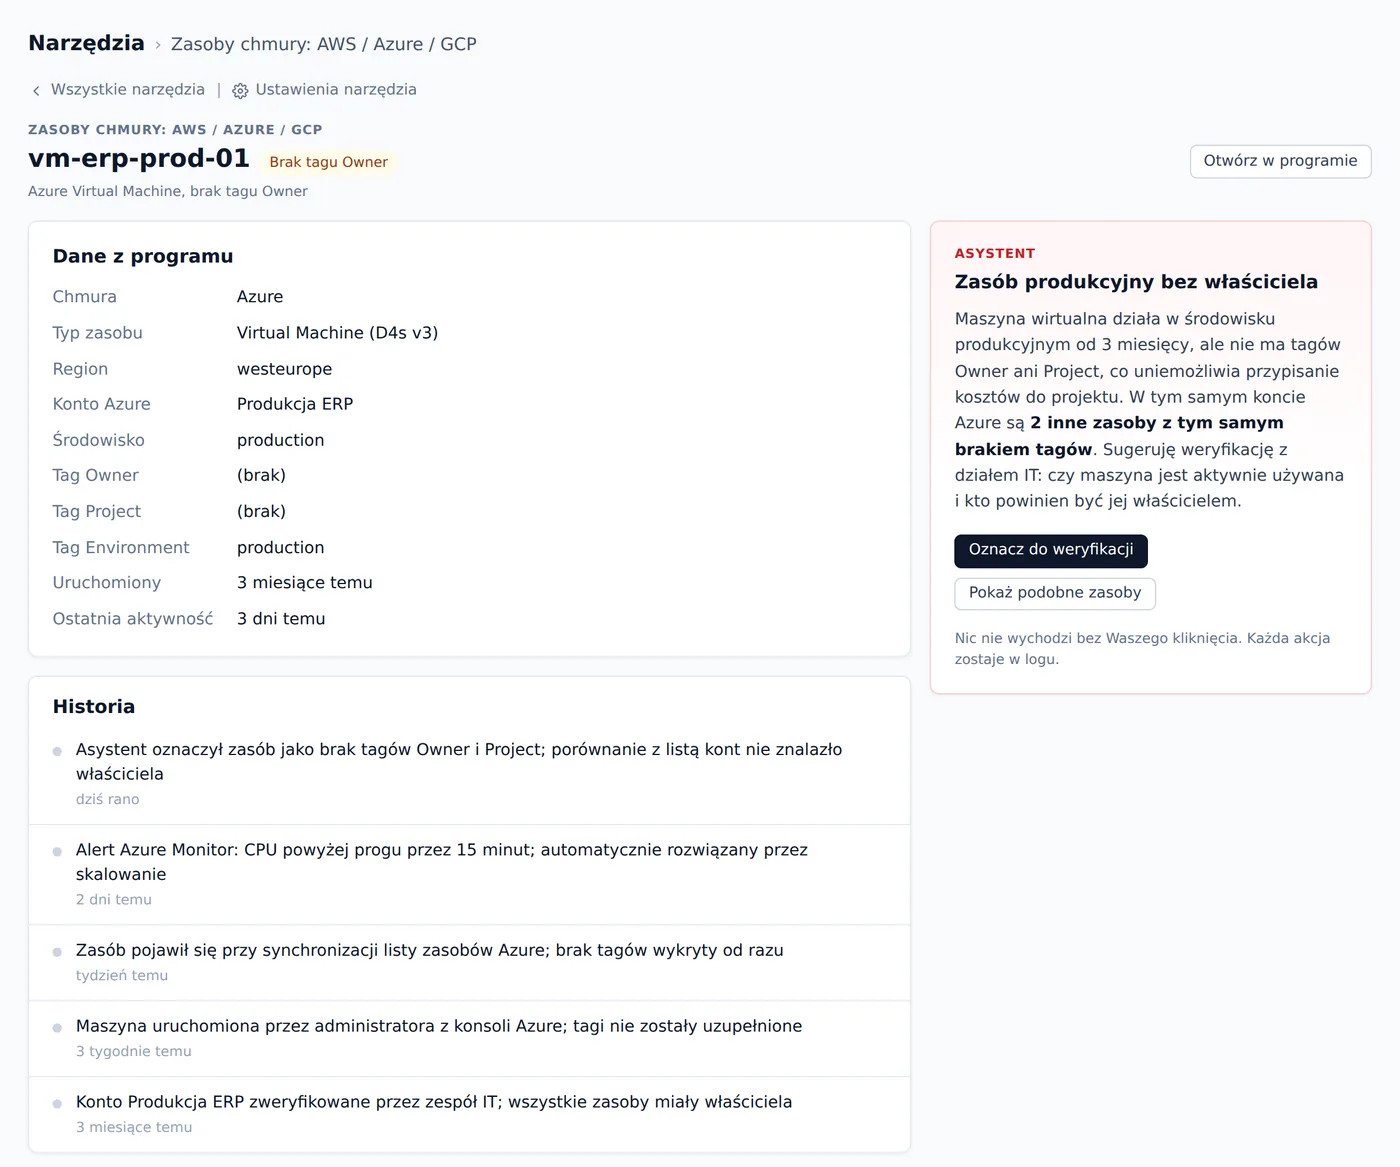
Karta pokazuje pełen kontekst Waszego zasobu: historię zdarzeń, brakujące tagi i sugestię asystenta, co zrobić dalej, zanim zatwierdzi to administrator.
Jeden widok dla wszystkich zasobów z trzech chmur: asystent codziennie sprawdza tagi i właścicieli, żebyście widzieli, co wymaga uwagi, bez logowania do każdej konsoli osobno.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie AWS / Azure / Google Cloud włączamy dopiero wtedy, gdy sami tego chcecie.
CzytamyEC2, Virtual Machines, Compute Engine, bazy danych, kolejki i funkcje serverless z identyfikatorem, regionem i datą utworzenia
AsystentZestawia wszystkie aktywne zasoby w jednej liście, oznacza brakujące tagi i wskazuje, które typy usług generują koszty
CzytamyPola Owner, Project, Environment przy każdym zasobie; lista aktywnych kont pracowników do porównania
AsystentWyłapuje zasoby bez tagów oraz przypisane do osób, które już nie pracują w firmie, i zgłasza je jako kandydatów do weryfikacji
CzytamyCost Explorer, Azure Cost Management i Cloud Billing z podziałem na projekty, typy usług i regiony w dwóch sąsiednich okresach
AsystentIdentyfikuje konkretne pozycje odpowiedzialne za wzrost lub spadek kosztów i opisuje je bez technicznego żargonu, gotowe do raportu finansowego
CzytamyNazwa alertu, próg, wartość w chwili wyzwolenia i czas zdarzenia dla alertów CPU, dysku i dostępności z CloudWatch i Cloud Monitoring
AsystentTłumaczy techniczne powiadomienia na zrozumiały opis sytuacji, grupuje podobne alerty w jeden komunikat i wskazuje, które wymagają reakcji
CzytamyCloudTrail, Azure Activity Log i Cloud Audit Logs: kto, kiedy i skąd logował się na konto oraz jakie zmiany konfiguracji wprowadził
AsystentWyłapuje zdarzenia podejrzane: logowania z nowych lokalizacji, masowe usunięcia zasobów i zmiany uprawnień na kontach administracyjnych
CzytamyKopie zapasowe EBS Snapshots i Azure Managed Disk Snapshots z datą utworzenia, rozmiarem i przypisanym projektem albo jego brakiem
AsystentWskazuje snapshoty starsze niż zadany próg bez widocznego właściciela projektu jako kandydatów do przeglądu i ewentualnego usunięcia
CzytamyRegiony, w których działają zasoby firmy, zestawione z listą regionów, w których firma normalnie operuje
AsystentOznacza zasoby uruchomione poza typowymi regionami firmy, co może wskazywać na zapomniane środowiska testowe lub błędnie skonfigurowane maszyny
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Za co tak naprawdę płacimy w AWS w tym miesiącu?”
- „Czy mamy zasoby w chmurze, których nikt już nie używa?”
- „Co oznacza alert o wysokim CPU na naszym serwerze produkcyjnym?”
- „Czemu rachunek za chmurę jest w tym miesiącu wyższy niż w poprzednim?”
Co się zmienia
Firma dostaje co miesiąc gotowy komentarz do rachunku i listę zasobów bez właściciela, bez angażowania działu IT przy każdym pytaniu o koszty.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
AWS, Azure i Google Cloud to platformy chmurowe trzech największych dostawców na świecie. Firmy trzymają tam maszyny wirtualne, bazy danych, dyski, sieci, kolejki i funkcje serverless. Z chmury korzystają przedsiębiorstwa każdej wielkości: od startupów po firmy z branży e-commerce, produkcji, usług finansowych i logistyki. Praca odbywa się przez konsolę webową albo przez API, a zasoby są rozsiane po regionach na całym świecie.
Na co dzień chmura to setki zasobów z identyfikatorami, tagami i datami. Dane o kosztach leżą w Cost Explorer (AWS), Azure Cost Management albo Cloud Billing z eksportem do BigQuery (GCP). Logi zdarzeń i aktywności użytkowników trafiają do CloudTrail, Azure Activity Log i Cloud Audit Logs. Alerty o stanie infrastruktury wysyła CloudWatch, Azure Monitor albo Cloud Monitoring. Każdy z tych obszarów udostępnia dane przez własne API.
Gdzie to działa najlepiej
Dyrektor finansowy
Rachunek za AWS jest wyższy niż miesiąc temu. Dyrektor finansowy dostaje PDF z dziesiątkami wierszy, z których większość to nazwy usług bez wyjaśnienia. Pyta dział IT, słyszy, że uruchomili nowe środowisko, i na tym rozmowa się kończy.
Z asystentem: Asystent porównuje dwa okresy rozliczeniowe, wskazuje konkretne usługi odpowiedzialne za wzrost i opisuje je bez technicznego żargonu, gotowe do dołączenia do raportu finansowego.
Kierownik operacyjny
Firma kończyła projekt, z którego korzystała infrastruktura testowa w Google Cloud. Nikt nie wyłączył maszyn Compute Engine po jego zamknięciu, bo nikt nie miał nawyku zaglądania do konsoli. Zasoby działają dalej i generują koszty.
Z asystentem: Asystent wyciąga listę zasobów z datami i tagami, oznacza środowiska z zerową aktywnością od tygodni i podaje szacowaną liczbę godzin od ostatniego użycia. Firma dostaje gotową listę do decyzji.
Właściciel firmy
Programista, który odszedł pół roku temu, miał w Azure kilka maszyn wirtualnych oznaczonych swoim mailem. Właściciel firmy nie wie, że one nadal działają ani że generują koszty, bo nikt nie przeglądał tagów Owner po odejściu pracownika.
Z asystentem: Asystent porównuje tagi Owner z listą aktywnych kont i zgłasza zasoby powiązane z osobami spoza firmy. Właściciel dostaje listę do weryfikacji z działem IT.
Jak się łączymy
AWS łączymy przez AWS SDK albo CLI z kluczem dostępu IAM: Access Key ID i Secret Access Key konta z polityką ReadOnlyAccess i Billing Viewer. Azure wymaga Service Principal z rolą Reader na subskrypcji i Cost Management Reader, uwierzytelnianego przez Azure Active Directory. W Google Cloud zakładamy konto usługowe z rolą Viewer i Billing Account Viewer, a klucz to plik JSON pobrany z panelu IAM.
Asystent pracuje na serwerze klienta i do każdego z dostawców łączy się wyłącznie w trybie odczytu. Do modelu AI trafia polecenie i fragmenty danych potrzebne do odpowiedzi. Klucze dostępu są przechowywane w portalu w postaci zaszyfrowanej. Zapis albo wyłączenie zasobu w chmurze wymaga osobnej zgody i oddzielnych uprawnień: domyślnie żadna operacja modyfikująca nie jest możliwa.
Czego potrzebujemy od Was
- Konto IAM w AWS z polityką ReadOnlyAccess i Billing Viewer albo odpowiednik w Azure i GCP
- Access Key ID i Secret Access Key (AWS), plik JSON konta usługowego (GCP) albo Service Principal (Azure)
- Administrator IT firmy dostępny raz na początku do wygenerowania kluczy dostępu
- Włączony eksport kosztów: Cost & Usage Report (AWS), eksport do BigQuery (GCP) albo Cost Management (Azure)
- Lista aktywnych kont pracowników do wykrywania zasobów przypisanych do osób, które odeszły z firmy
Czego asystent nie robi
- Nie wyłącza ani nie usuwa zasobów samodzielnie, wskazuje tylko kandydatów z datami i metrykami do decyzji człowieka
- Nie modyfikuje konfiguracji chmury ani uprawnień kont: do tego potrzebne są osobne uprawnienia do zapisu i zgoda firmy
- Nie zastępuje architekta chmury przy projektowaniu infrastruktury, ocenie wydajności ani planowaniu migracji
- Nie czyta logów sprzed okresu retencji dostawcy, np. CloudTrail bez archiwum w S3 sięga domyślnie 90 dni wstecz
Częste pytania
Czy AI widzi dane z kilku kont AWS albo subskrypcji Azure jednocześnie?
Tak, można podłączyć wiele kont albo subskrypcji i asystent pracuje z nimi łącznie. Każde konto dostaje osobny klucz tylko do odczytu. Raporty kosztów i lista zasobów mogą obejmować całą infrastrukturę firmy rozłożoną na kilka kont naraz.
Co się stanie, gdy klucz dostępu do chmury trafi w niepowołane ręce?
Klucz z uprawnieniami tylko do odczytu pozwala wyłącznie na przeglądanie danych, bez możliwości tworzenia, zmiany ani usuwania zasobów. Klucze są przechowywane w portalu w postaci zaszyfrowanej. Gdyby doszło do incydentu, klucz można unieważnić w konsoli dostawcy w kilka minut.
Czy mogę zdecydować, które projekty i konta AI może odczytywać?
Tak. Uprawnienia nadaje się przez IAM w AWS, role w Azure albo konto usługowe w Google Cloud. Można ograniczyć dostęp do konkretnych projektów, regionów albo typów usług. To, co nie zostanie objęte kluczem, asystent po prostu nie zobaczy.
Jak często dane w portalu są odświeżane z chmury?
Częstotliwość pobierania danych zależy od konfiguracji. Typowo lista zasobów i alerty raz dziennie, raporty kosztów kilka razy w tygodniu lub na żądanie. Asystent może też pobrać aktualne dane w czasie rzeczywistym w odpowiedzi na konkretne pytanie.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Inne programy: portale i marketplace
AWS / Azure / Google Cloud jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.