
Integracje / Microsoft Intune
Komunikacja, projekty i biuro
Integracja AI: Microsoft Intune
Podłączamy się do Microsoft Graph API i odczytujemy stan zgodności, szyfrowanie i daty synchronizacji wszystkich zarządzanych laptopów, telefonów i tabletów zarejestrowanych w Intune. Asystent co noc sprawdza pola complianceState i encryptionState, grupuje przyczyny niezgodności i rano dostarcza działowi IT gotowy raport po polsku z listą priorytetów.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem Microsoft Intune?
Łączymy się z Microsoft Graph API, interfejsem REST Microsoftu do całego ekosystemu 365. Dane o urządzeniach pobieramy ze ścieżki /v1.0/deviceManagement/managedDevices, polityki z /v1.0/deviceManagement/deviceCompliancePolicies.
- Na start potrzebujemy
- Aktywna subskrypcja Microsoft 365 Business Premium, E3, E5 lub osobna licencja Intune
- Czego asystent nie robi
- Asystent nie wykonuje akcji Retire ani Wipe: te operacje wymagają ręcznego potwierdzenia przez człowieka w panelu Intune
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z Microsoft Intune w czacie i we własnym module
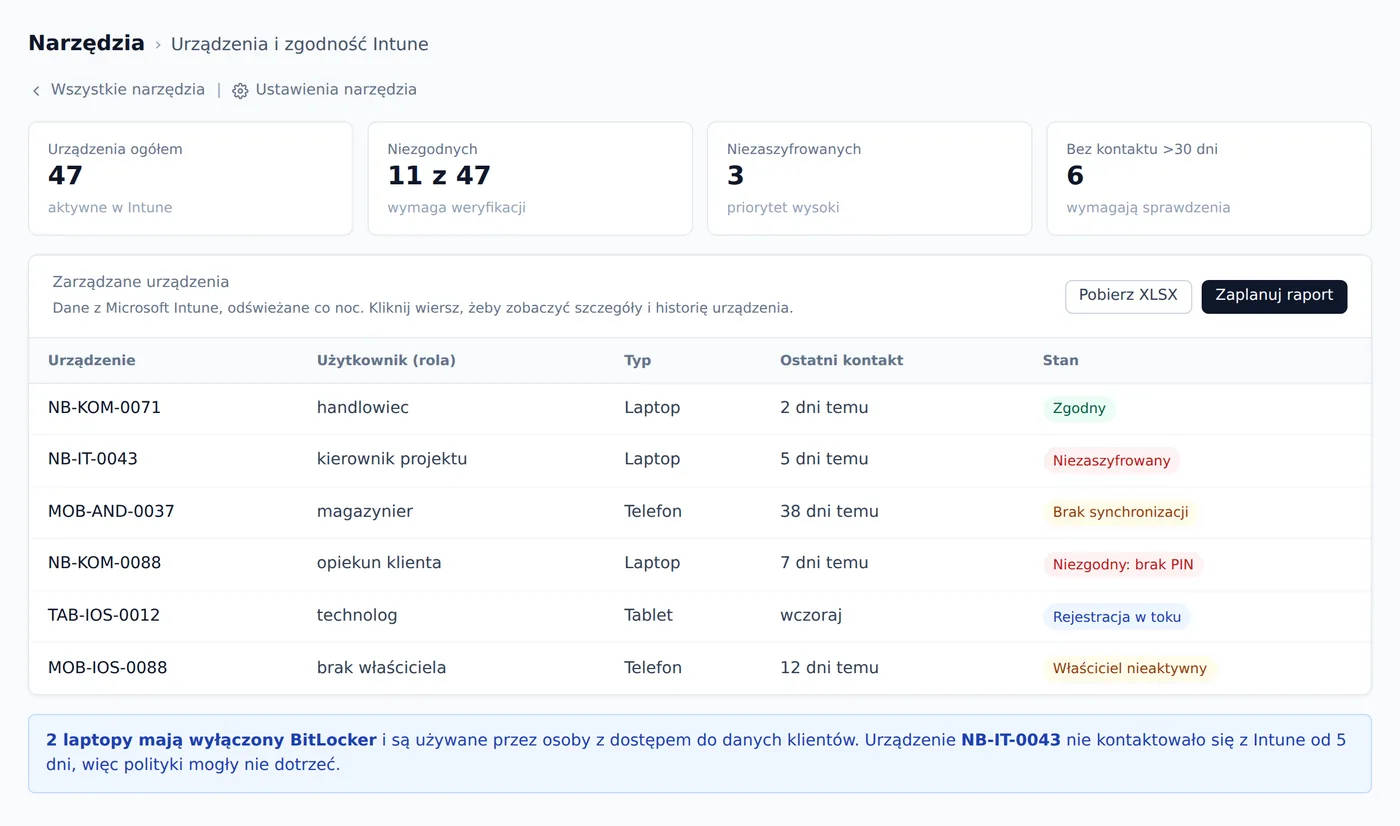
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Urządzenia i zgodność Intune. Moduł pobiera co noc stan wszystkich Waszych zarządzanych urządzeń z Microsoft Intune i pokazuje je w jednym miejscu: zgodność, szyfrowanie, aktywność i właściciela. Wasz dział IT widzi od razu, które laptopy i telefony wymagają działania, bez logowania do konsoli Intune.
- Lista wszystkich Waszych zarządzanych laptopów, telefonów i tabletów z aktualnym stanem zgodności
- Flagowanie niezaszyfrowanych dysków (BitLocker, FileVault) jako priorytet wysoki, z przypisanym użytkownikiem
- Wykrywanie urządzeń bez synchronizacji z Intune przez ponad 30 dni
- Automatyczne powiązanie urządzenia z kontem Entra ID: alert, gdy konto nieaktywne po odejściu pracownika
- Grupowanie przyczyn niezgodności z tłumaczeniem technicznego ID polityki na opis po polsku
Pytanie w czacie
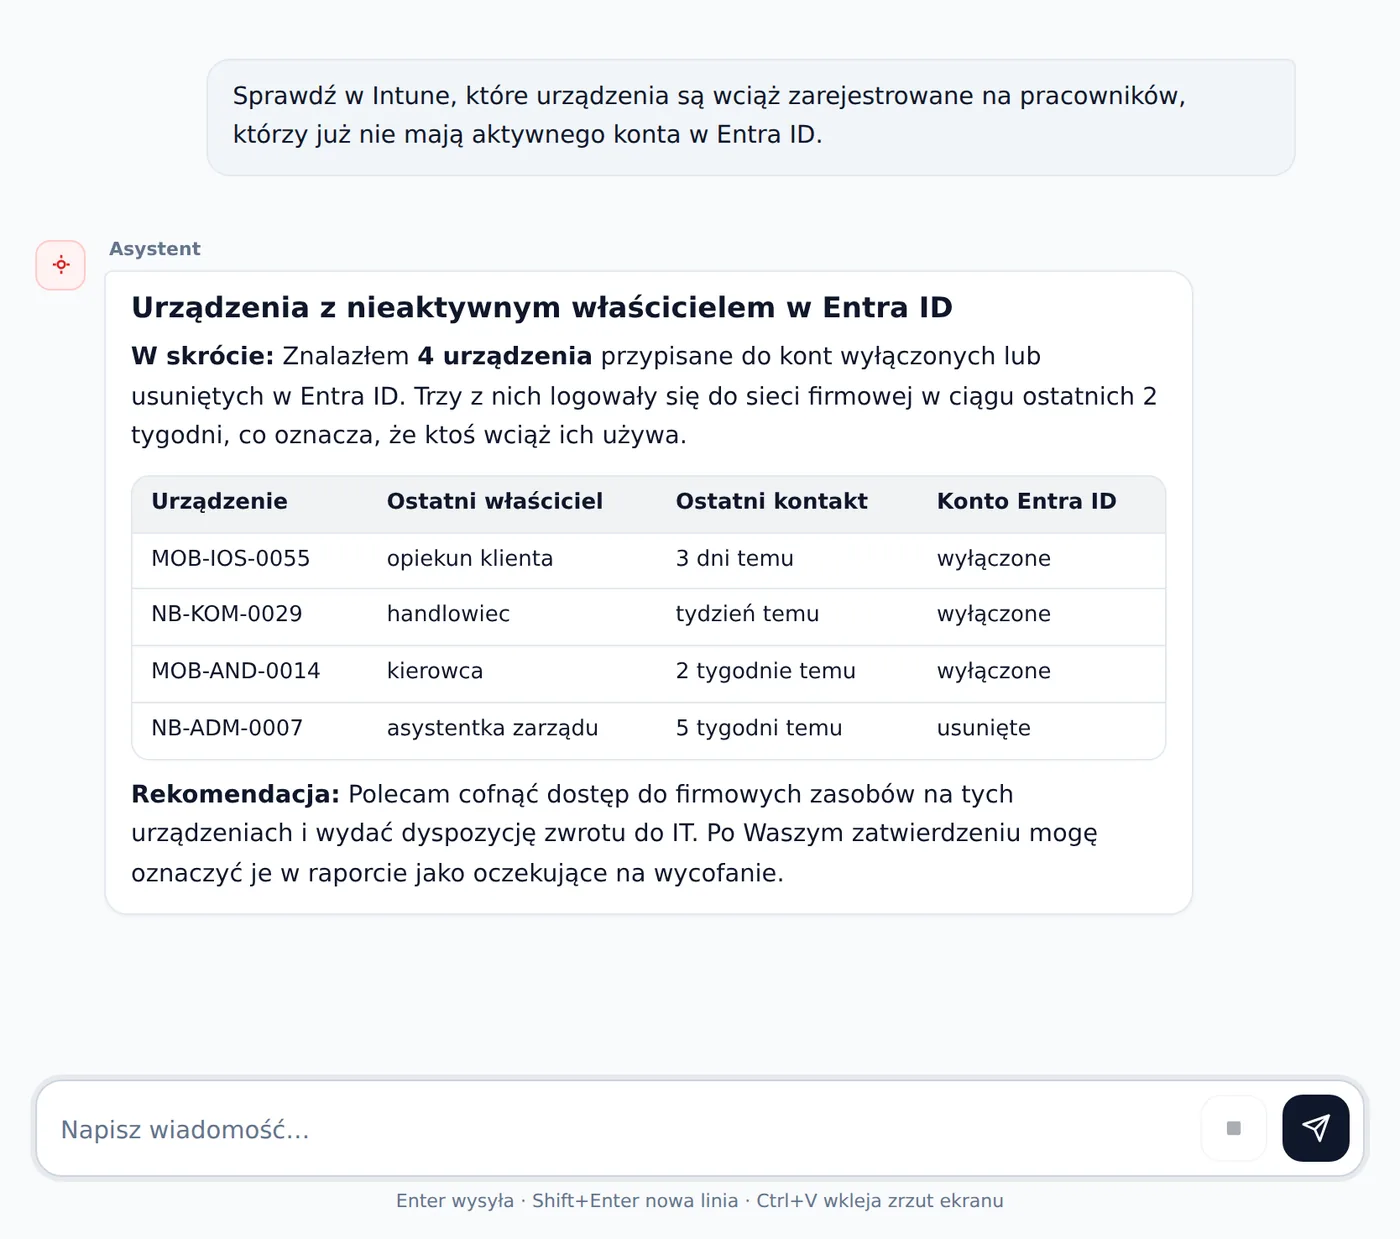
Asystent łączy dane z Intune i Entra ID, żeby wyłapać sprzęt, który trafił w niepowołane ręce po odejściu Waszego pracownika.
Sprawdź w Intune, które urządzenia są wciąż zarejestrowane na pracowników, którzy już nie mają aktywnego konta w Entra ID.
Karta w narzędziu
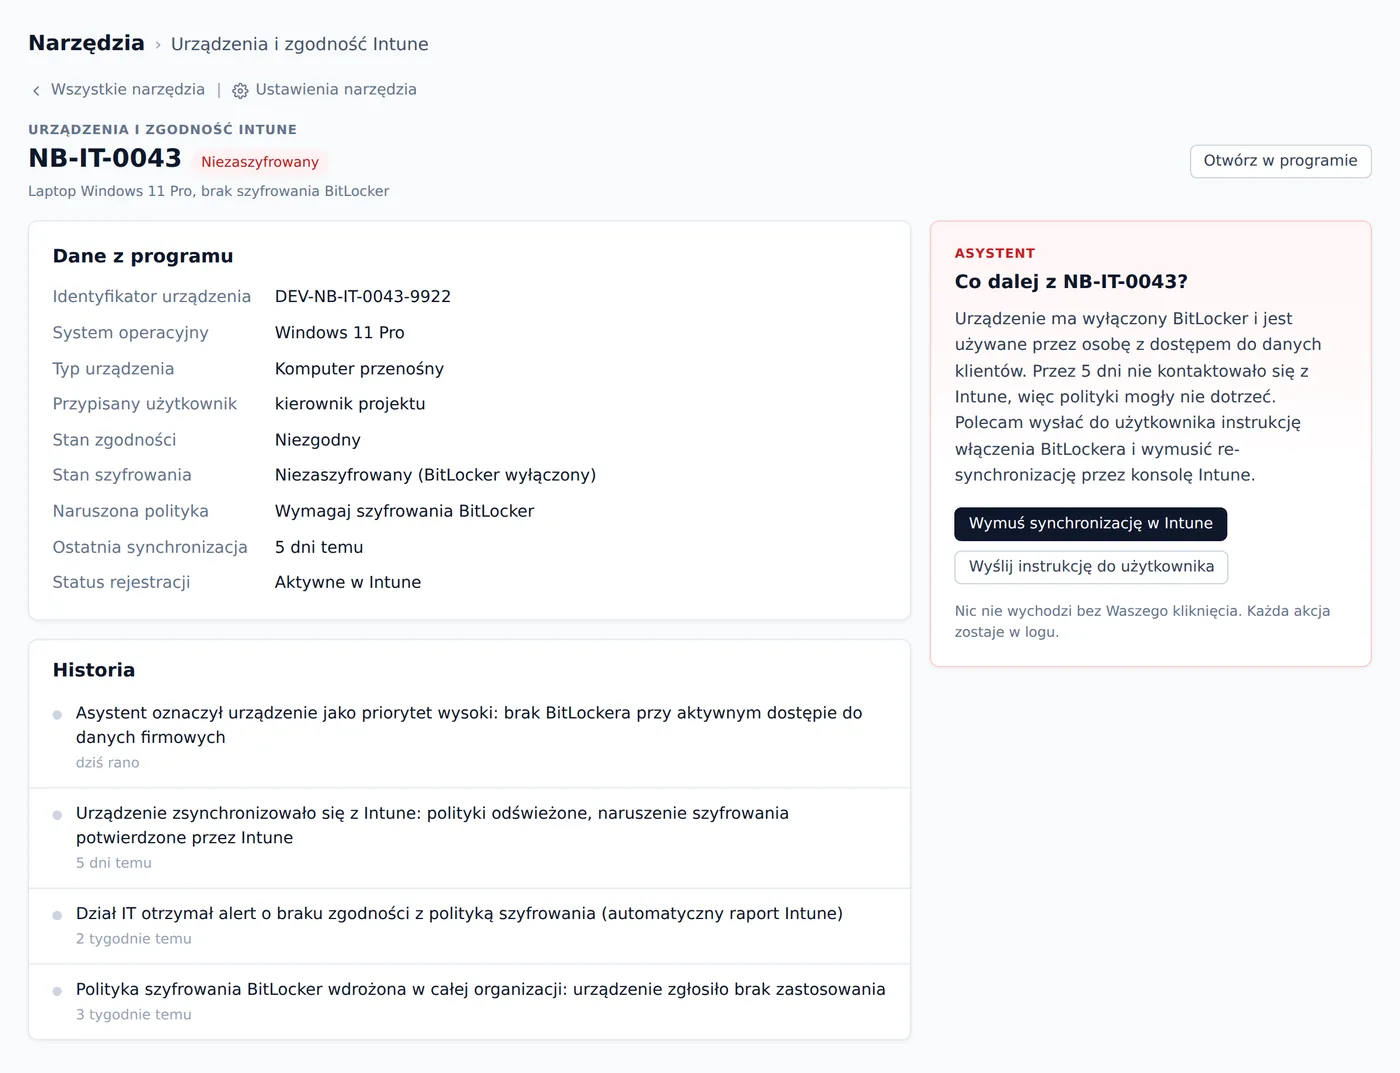
Karta urządzenia zestawia dane z Intune w jednym miejscu: historię naruszeń, aktualny stan i gotowe kroki, które Wasz dział IT może zatwierdzić jednym kliknięciem.
Jeden ekran zamiast logowania do konsoli Intune: stan każdego służbowego laptopa i telefonu, z listą priorytetów gotową dla Waszego działu IT.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie Microsoft Intune włączamy dopiero wtedy, gdy sami tego chcecie.
CzytamyStatus zgodności: compliant, noncompliant, inGracePeriod, unknown, error oraz identyfikator naruszonej polityki dla każdego urządzenia
AsystentTłumaczy techniczny powód niezgodności na czytelny opis po polsku i układa urządzenia od najpoważniejszego problemu do najmniejszego
CzytamyStan szyfrowania dysku: encrypted, notEncrypted, notApplicable, powiązany z rekordem każdego zarządzanego urządzenia
AsystentFlaguje niezaszyfrowane urządzenia jako priorytet wysoki i wyjaśnia ryzyko: kradzież laptopa bez szyfrowania to natychmiastowy dostęp do danych
CzytamyData i godzina ostatniego kontaktu urządzenia z Intune, przechowywana dla każdego rekordu
AsystentWyciąga urządzenia bez synchronizacji przez ponad 30 dni i wskazuje, czy to prawdopodobnie szuflada czy celowe wyłączenie zarządzania
CzytamyWersja systemu operacyjnego każdego urządzenia, np. Windows 11 23H2, iOS 17.5.1 lub wersja Androida
AsystentPorównuje zainstalowaną wersję z wymaganą przez politykę i wskazuje urządzenia ze znacznie przestarzałym systemem jako osobną kategorię ryzyka
CzytamyTyp własności urządzenia: company (sprzęt firmowy) albo personal (prywatny sprzęt z programu BYOD)
AsystentRozdziela raport na sprzęt firmowy i BYOD, bo zakres możliwych działań i wymagania polityk różnią się dla każdej grupy
CzytamyLista polityk przypisanych do grup urządzeń z identyfikatorami warunków, np. wymóg BitLockera, minimalnej wersji systemu czy PINu
AsystentGrupuje urządzenia z tym samym powodem niezgodności w jeden wspólny problem do rozwiązania, zamiast wypisywać każde z osobna
CzytamySłużbowy adres email właściciela urządzenia oraz data rejestracji urządzenia w Intune
AsystentPorównuje właścicieli z listą aktywnych kont w Entra ID i flaguje sprzęt przypisany do kont wyłączonych po odejściu pracownika
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Które laptopy nie mają włączonego szyfrowania i jak pilna jest ta sprawa?”
- „Czy są urządzenia przypisane do pracowników, którzy już odeszli z firmy?”
- „Które telefony nie logowały się do sieci firmowej od ponad miesiąca?”
- „Ile urządzeń ma ten sam powód niezgodności i czy da się to naprawić jedną zmianą?”
Co się zmienia
Dział IT zaczyna każdy dzień od gotowej listy priorytetów zamiast ręcznego przeszukiwania panelu Intune, a sprzęt po odejściu pracownika nie zostaje w obiegu niezauważony.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
Microsoft Intune to system MDM (Mobile Device Management) wbudowany w ekosystem Microsoft 365. Po zarejestrowaniu urządzenia, niezależnie czy to laptop z Windows, MacBook, iPhone czy Android z programu BYOD, Intune zaczyna zbierać dane o stanie zarządzania: zgodność z polityką, wersję systemu operacyjnego, szyfrowanie dysku i datę ostatniego kontaktu z serwerem. Wszystkie te dane przechowywane są w chmurze Microsoft (Azure).
Administratorzy IT ustawiają polityki zgodności w sekcji Devices i Compliance policies, a Intune automatycznie sprawdza każde urządzenie i aktualizuje jego status. Interfejsem do danych jest Microsoft Graph API, otwarty interfejs REST, z którego korzysta zarówno portal administracyjny Intune, jak i narzędzia zewnętrzne. Typowo Intune obejmuje laptopy firmowe, telefony służbowe oraz prywatny sprzęt pracowników dopuszczony do firmowej poczty i aplikacji.
Gdzie to działa najlepiej
Administrator IT
Poniedziałkowy poranek. Administrator otwiera skrzynkę i zamiast logować się do panelu Intune, widzi gotowy raport z trzema sekcjami: do natychmiastowego działania, do weryfikacji i do zaplanowania w kolejnym oknie serwisowym.
Z asystentem: Asystent wyciągnął urządzenia z noncompliant, zgrupował te z tym samym powodem niezgodności i oddzielił niezaszyfrowane. Administrator wie, od czego zacząć, bez przeklikiwania się przez panel Intune.
Kierownik działu IT
Dział przechodzi audyt bezpieczeństwa. Kierownik musi pokazać, ile urządzeń w ostatnich tygodniach było niezgodnych z polityką i jak szybko status wracał do compliant. Dane leżą w raportach z poprzednich nocy.
Z asystentem: Asystent zbiera dane z zachowanych raportów i układa zestawienie: ile urządzeń z noncompliant, z jakiego powodu, kiedy status wrócił do compliant. Gotowy materiał na audyt, bez ręcznego przekopywania się przez logi Intune.
Specjalista HR
Pracownik odszedł z firmy miesiąc temu. HR zamknął konto kadrowe, IT zablokował login w Active Directory. Nikt nie sprawdził, czy laptop i telefon zostały zwrócone i wyrejestrowane z Intune.
Z asystentem: Automat wykrył dwa urządzenia przypisane do wyłączonego konta, nadal aktywne w Intune. IT dostaje alert z datą ostatniej synchronizacji i statusem szyfrowania, by zdecydować: wyrejestrować czy uruchomić Wipe przez panel.
Jak się łączymy
Łączymy się z Microsoft Graph API, interfejsem REST Microsoftu do całego ekosystemu 365. Dane o urządzeniach pobieramy ze ścieżki /v1.0/deviceManagement/managedDevices, polityki z /v1.0/deviceManagement/deviceCompliancePolicies. Autoryzacja odbywa się przez OAuth 2.0 w przepływie client credentials: aplikacja zarejestrowana w Entra ID dostaje token dostępu ważny przez godzinę, każde zapytanie idzie z tym tokenem w nagłówku. Odpowiedzi z dużych środowisk są stronicowane, automat obsługuje pole @odata.nextLink, żeby zebrać pełną listę urządzeń.
Połączenie działa wyłącznie w trybie odczytu. Uprawnienie DeviceManagementManagedDevices.Read.All daje wgląd w dane urządzeń, nie pozwala niczego zmieniać ani uruchamiać akcji zdalnych. Asystent stoi na serwerze klienta. Do modelu AI trafia polecenie i przygotowane fragmenty danych o urządzeniach, bez trenowania cudzych modeli na tych danych.
Czego potrzebujemy od Was
- Aktywna subskrypcja Microsoft 365 Business Premium, E3, E5 lub osobna licencja Intune
- Urządzenia faktycznie zarejestrowane w Intune: sama subskrypcja bez rejestracji nie daje danych
- Administrator w Microsoft Entra ID do rejestracji aplikacji i kliknięcia Grant admin consent
- Przekazanie Application (client) ID, Directory (tenant) ID i client secret nowo zarejestrowanej aplikacji
- Osoba po stronie IT gotowa odbierać raporty i reagować na wskazane urządzenia
Czego asystent nie robi
- Asystent nie wykonuje akcji Retire ani Wipe: te operacje wymagają ręcznego potwierdzenia przez człowieka w panelu Intune
- Nie czyta zawartości plików na urządzeniach, historii przeglądania ani aktywności użytkowników: Graph API tych danych nie udostępnia
- Nie zmienia polityk zgodności w Intune ani żadnych ustawień konfiguracyjnych urządzeń
- Nie zastępuje administratora IT: wskazuje urządzenia i problemy, decyzje i działania naprawcze należą do działu IT
Częste pytania
Jak często asystent sprawdza Intune i czy można to zmienić?
Domyślnie automat uruchamia się raz na dobę, w nocy, żeby raport był gotowy rano. Częstotliwość można dostosować w harmonogramie, np. co kilka godzin w środowiskach z dużą rotacją sprzętu. Zbyt częste odpytywanie i tak nie przyspiesza reakcji IT, bo ktoś musi raport przejrzeć i podjąć decyzję.
Czy integracja zadziała, jeśli mamy urządzenia BYOD obok firmowych?
Tak. Intune oznacza każde urządzenie polem managedDeviceOwnerType: company albo personal. Asystent rozdziela raport na te dwie grupy, bo dla prywatnego sprzętu zakres możliwych działań i wymagania polityk różnią się od sprzętu firmowego. Raport pokazuje każdą grupę osobno.
Co się stanie, jeśli firma ma kilkaset lub kilka tysięcy urządzeń?
Graph API zwraca wyniki stronicowane, automat obsługuje kolejne strony przez pole @odata.nextLink i zbiera pełną listę przed analizą. Liczba urządzeń nie skraca raportu ani nie powoduje pomijania części urządzeń. Przy bardzo dużych środowiskach czas pobierania jest dłuższy, ale wynik obejmuje wszystkie rekordy.
Czy integracja wymaga dostępu do naszej sieci lokalnej lub VPN?
Nie. Graph API jest interfejsem chmurowym Microsoftu dostępnym przez internet. Asystent łączy się bezpośrednio z serwerami Microsoftu bez wejścia do Waszej sieci lokalnej. Jedyne dane, które trzeba przekazać, to Application (client) ID, Directory (tenant) ID i client secret aplikacji zarejestrowanej w Entra ID.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z Microsoft Intune
Jedno zdanie wystarczy: czego szukacie w Microsoft Intune albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: komunikacja, projekty i biuro
Microsoft Intune jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.