
Integracje / Microsoft Entra ID
Urzędy, rejestry i zgodność
Integracja AI: Microsoft Entra ID
Podłączamy Entra ID przez Microsoft Graph API oraz lokalny Active Directory przez LDAP, czytając stan kont, grup, ról i metod MFA bez uprawnień do zapisu. Asystent zestawia aktywne konta z listą pracowników, wskazuje konta bez MFA i przygotowuje zestawienia uprawnień na potrzeby audytu ISO 27001.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem Microsoft Entra ID?
Do Entra ID łączymy się przez rejestrację aplikacji (App Registration) w portalu Entra ID z uprawnieniami wyłącznie do odczytu Microsoft Graph: User.Read.All, Group.Read.All, AuditLog.Read.All i UserAuthenticationMethod.Read.All. Bez uprawnień do zapisu: asystent czyta dane, nie modyfikuje żadnego konta ani grupy.
- Na start potrzebujemy
- Dostęp do portalu Entra ID w celu założenia App Registration (nie wymaga Global Administratora).
- Czego asystent nie robi
- Asystent nie blokuje, nie usuwa kont ani nie zmienia ról i grup bez wyraźnego potwierdzenia człowieka.
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z Microsoft Entra ID w czacie i we własnym module
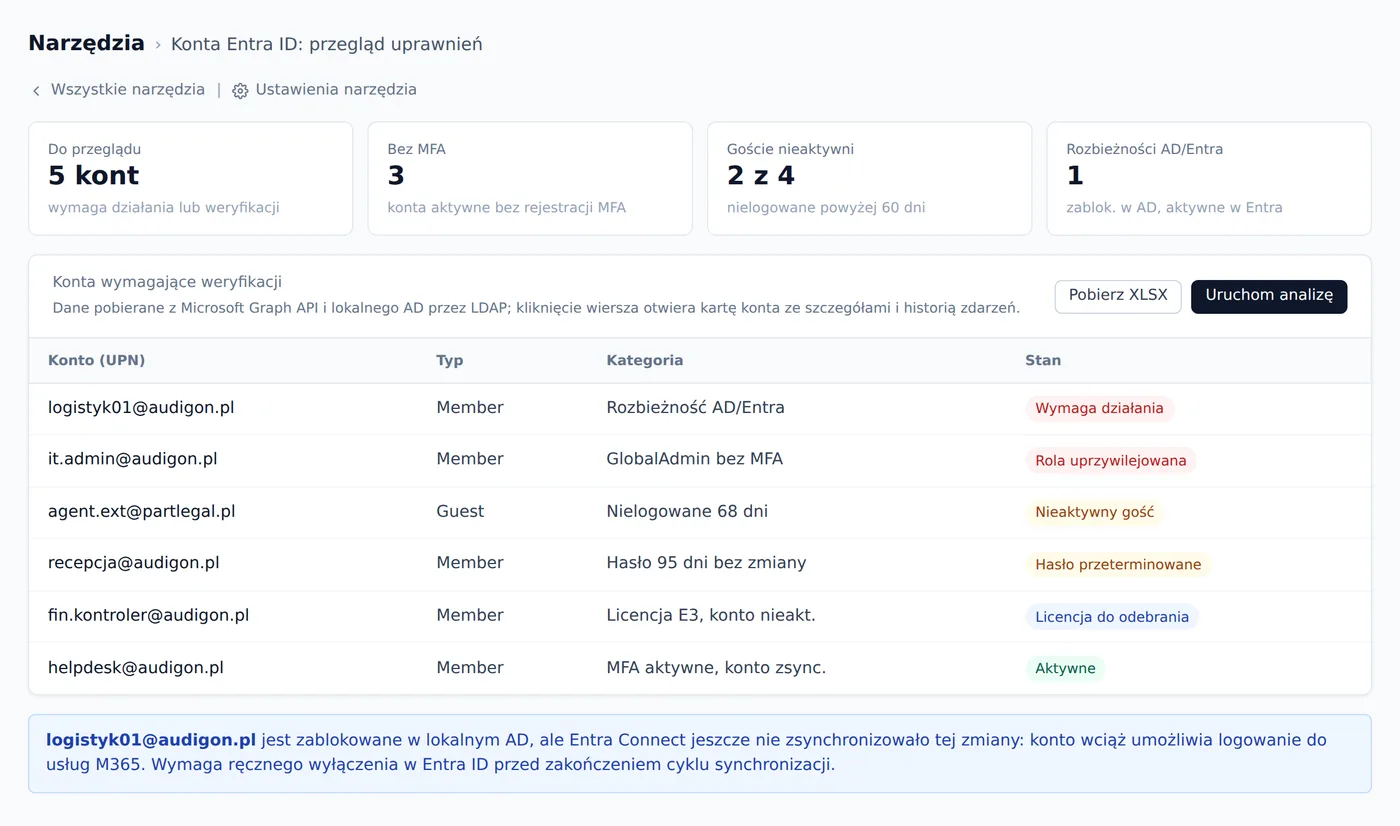
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Konta Entra ID: przegląd uprawnień. Moduł zestawia konta z Entra ID i lokalnego AD, pokazując rozbieżności synchronizacji, brakujące MFA i licencje przypisane do kont nieaktywnych. Zespół IT widzi na jednym ekranie listę kont wymagających uwagi bez logowania do konsoli Microsoft.
- Wykrywa konta zablokowane w AD, które wciąż są aktywne w Entra ID
- Wskazuje konta uprzywilejowane (GlobalAdmin) bez aktywnego MFA
- Pokazuje konta Guest bez logowania powyżej zdefiniowanego progu dni
- Zestawia licencje M365 z kontami aktywnymi i nieaktywnymi pracowników
- Eksportuje listę rozbieżności do XLSX na potrzeby audytu ISO 27001
Pytanie w czacie
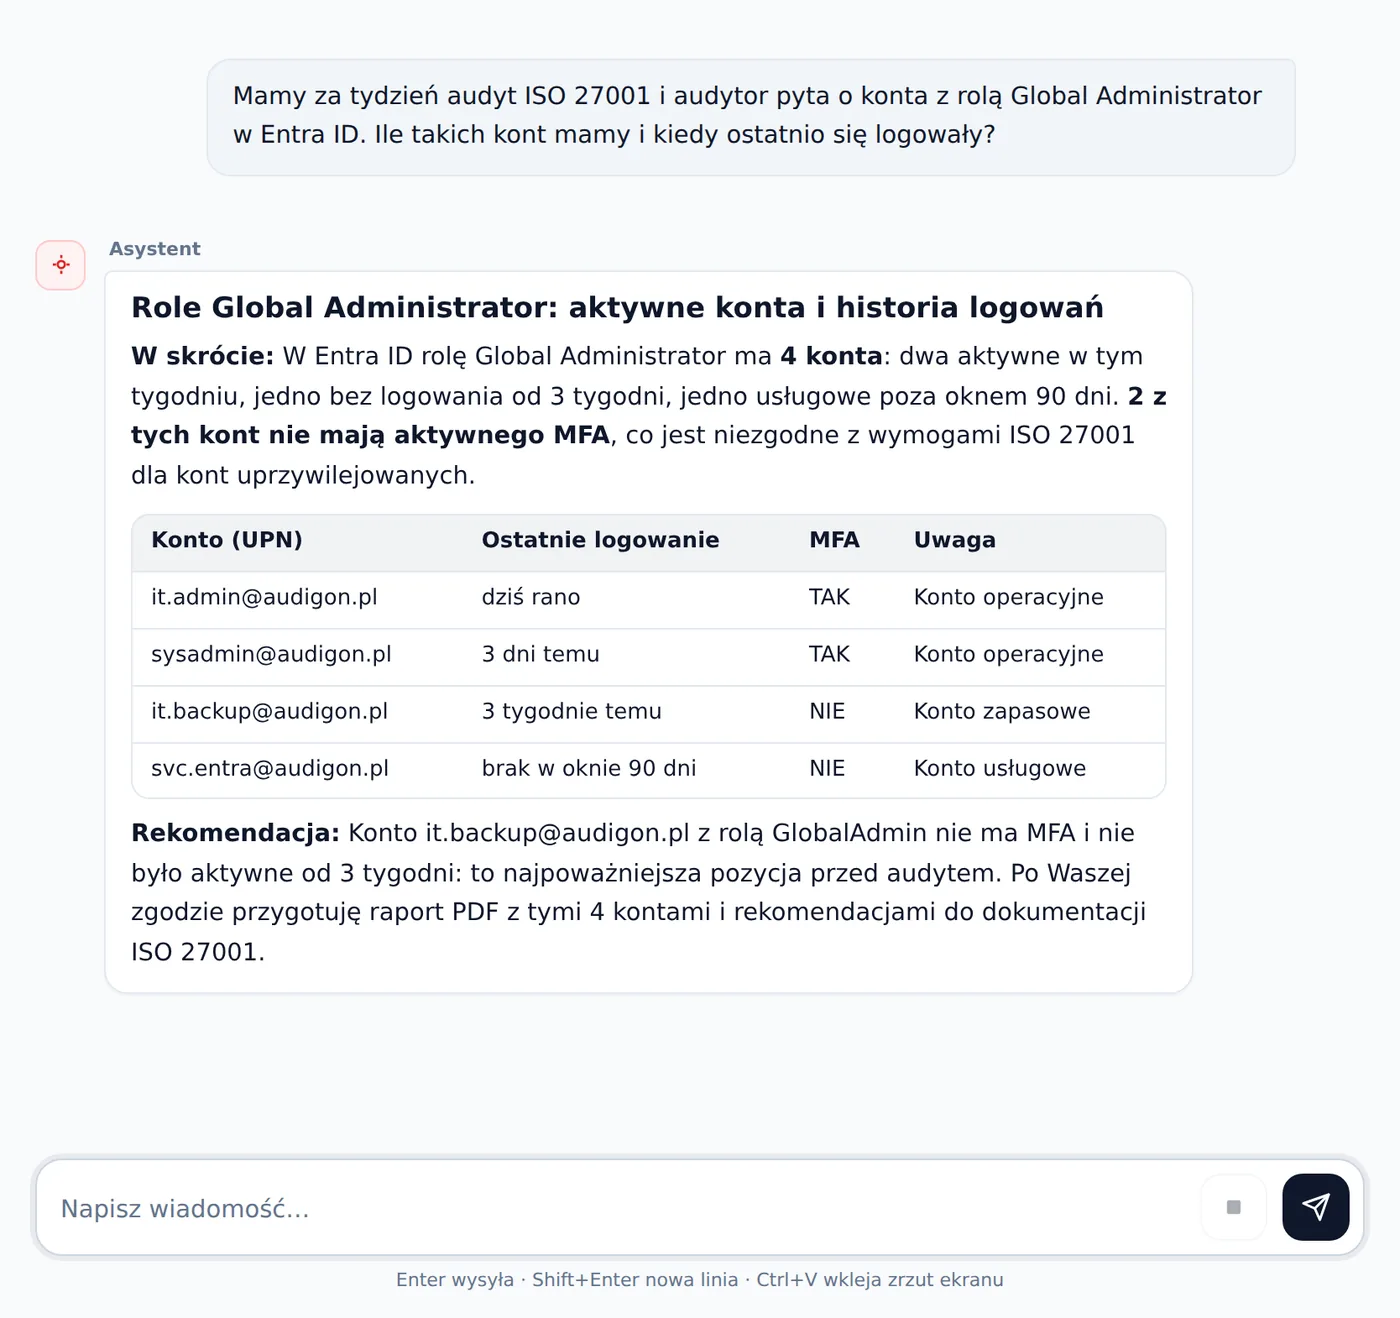
Asystent wyciąga dane o rolach uprzywilejowanych z Graph API i układa odpowiedź pod konkretne pytanie audytora: liczby, konta i status MFA gotowe do dokumentacji.
Mamy za tydzień audyt ISO 27001 i audytor pyta o konta z rolą Global Administrator w Entra ID. Ile takich kont mamy i kiedy ostatnio się logowały?
Karta w narzędziu
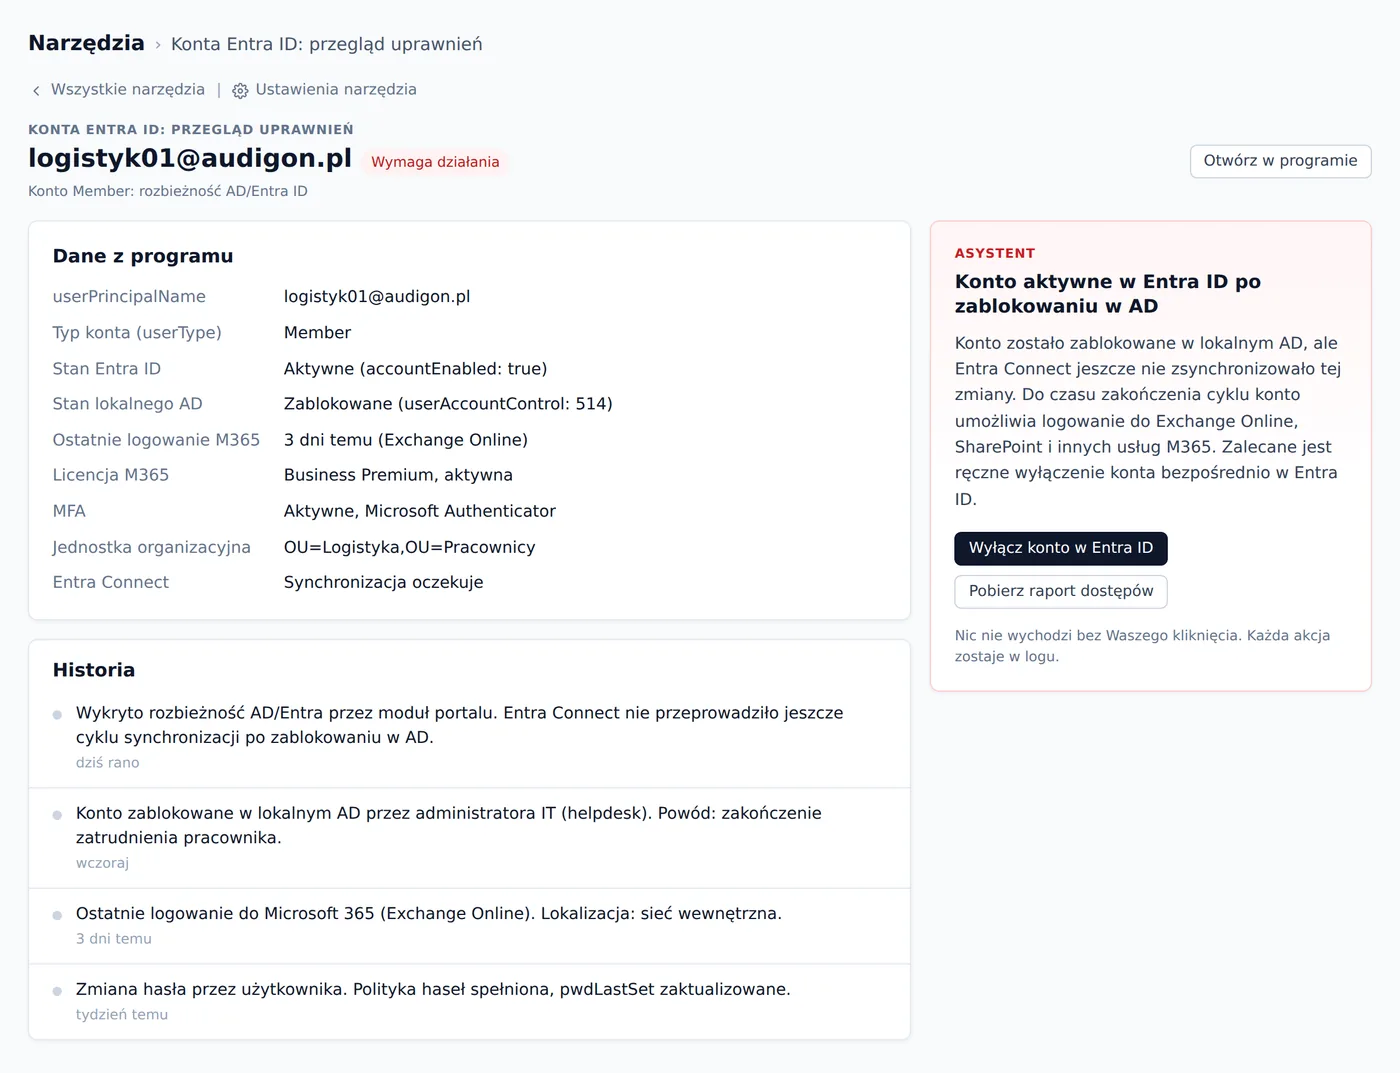
Karta konta łączy dane z Entra ID i lokalnego AD: widać natychmiast stan synchronizacji, historię zdarzeń i gotową sugestię działania bez przełączania między konsolami.
Moduł zastępuje ręczne przeglądanie konsoli AD i Entra ID: jedno miejsce z listą kont wymagających działania, gotową do audytu ISO 27001.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie Microsoft Entra ID włączamy dopiero wtedy, gdy sami tego chcecie.
CzytamyuserType: Guest, lastSignInDateTime, przypisane aplikacje i grupy dla kont zewnętrznych
AsystentWskazuje konta gości nielogujące się przez zdefiniowany czas i zestawia je z listą przypisanych aplikacji do przeglądu.
CzytamyassignedLicenses: nazwa pakietu (np. Business Premium, E3) przypisanego do każdego konta
AsystentZestawia aktywne licencje z listą pracowników i sygnalizuje licencje na kontach nieaktywnych lub bez umowy.
CzytamyaccountEnabled w Entra ID vs userAccountControl w lokalnym AD, opóźnienia synchronizacji Entra Connect
AsystentWykrywa konta zablokowane w AD, które wciąż są aktywne w Entra ID przez opóźnienie cyklu synchronizacji.
CzytamypwdLastSet, distinguishedName (ścieżka jednostek organizacyjnych), sAMAccountName, lastLogonTimestamp
AsystentWskazuje konta z dawno niezmienianym hasłem i pokazuje pełną ścieżkę OU dla każdego użytkownika w strukturze domeny.
CzytamyAuditLog: daty, aplikacje i lokalizacje logowań, pobierane przez uprawnienie AuditLog.Read.All
AsystentOdpowiada na pytania o historię logowań konkretnych kont, w tym kont współdzielonych używanych przez kilka osób.
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Które konta byłych pracowników są wciąż aktywne w Entra ID?”
- „Ile kont ma rolę Global Administrator i kiedy ją nadano?”
- „Kto ma dostęp do SharePointa finansowego przez grupy zagnieżdżone?”
- „Które konta gości nie logowały się od ponad 60 dni?”
Co się zmienia
Firma wchodzi na audyt ISO 27001 z gotowymi zestawieniami uprawnień i bez tygodniowego angażowania IT w zbieranie danych o kontach.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
Microsoft Entra ID (dawniej Azure Active Directory) to chmurowa usługa Microsoftu do zarządzania tożsamościami i dostępami. Korzysta z niej każda firma z subskrypcją Microsoft 365, Azure lub Teams. Konta pracowników, grupy i przypisane licencje trafiają do Entra ID, który przechowuje je w chmurze Microsoftu i udostępnia przez Microsoft Graph API.
Na co dzień administratorzy zakładają i blokują konta, przypisują role i zarządzają grupami oraz aplikacjami korporacyjnymi. Wiele firm ma też lokalny Active Directory zsynchronizowany z Entra ID przez Entra Connect, co tworzy środowisko hybrydowe z dwoma źródłami danych o tych samych kontach. Rozbieżności między nimi, szczególnie po odejściu pracownika, to najczęstsze miejsce, gdzie wycieka dostęp.
Gdzie to działa najlepiej
Kierownik IT
Pracownik odchodzi w piątek po południu. Helpdesk blokuje konto domenowe w AD ręcznie, ale Entra ID czeka na cykl synchronizacji Entra Connect. Kierownik pyta asystenta, czy konto jest już wszędzie nieaktywne i czy licencja Microsoft 365 została odebrana.
Z asystentem: Asystent porównuje stan konta w AD i Entra ID, wskazuje rozbieżność i informuje, że licencja Microsoft 365 jest nadal przypisana i wymaga odebrania.
Prezes lub właściciel
Po zakończeniu współpracy z zewnętrzną agencją prezes pyta, które konta Guest zostały w systemie, jak długo nie logowały się i do jakich aplikacji korporacyjnych mają wciąż przypisany dostęp.
Z asystentem: Asystent wypisuje konta gości z datą ostatniego logowania i listą przypisanych aplikacji, gotowe do podjęcia decyzji o usunięciu dostępów.
Osoba z działu HR
HR aktualizuje listę pracowników po rozstaniu z trzema osobami i chce sprawdzić, czy ich licencje Microsoft 365 są nadal aktywne i zajmują opłacone sloty w subskrypcji firmowej.
Z asystentem: Asystent zestawia trzy konta z polem assignedLicenses i potwierdza, które licencje wciąż są przypisane i wymagają odebrania przez administratora.
Jak się łączymy
Do Entra ID łączymy się przez rejestrację aplikacji (App Registration) w portalu Entra ID z uprawnieniami wyłącznie do odczytu Microsoft Graph: User.Read.All, Group.Read.All, AuditLog.Read.All i UserAuthenticationMethod.Read.All. Bez uprawnień do zapisu: asystent czyta dane, nie modyfikuje żadnego konta ani grupy.
Do lokalnego Active Directory łączymy się przez LDAP lub moduł Active Directory PowerShell, używając osobnego konta serwisowego z uprawnieniami tylko do odczytu, bez dostępu Domain Admin. Portal z danymi kont i uprawnień stoi na serwerze firmy, a do modelu trafia tylko to, co potrzebne do odpowiedzi, bez trenowania cudzych modeli na danych klienta.
Czego potrzebujemy od Was
- Dostęp do portalu Entra ID w celu założenia App Registration (nie wymaga Global Administratora).
- Osobne konto serwisowe do lokalnego AD z uprawnieniami odczytu, jeśli firma ma środowisko hybrydowe.
- Informacja o typie środowiska: tylko Entra ID, tylko lokalny AD, czy hybrydowe z Entra Connect.
- Osoba techniczna po stronie firmy dostępna na jeden dzień konfiguracji i testów.
- Lista pracowników z działu HR do porównania z kontami aktywnymi (plik lub dostęp do systemu kadrowego).
Czego asystent nie robi
- Asystent nie blokuje, nie usuwa kont ani nie zmienia ról i grup bez wyraźnego potwierdzenia człowieka.
- Asystent nie ocenia, czy konkretny zakres uprawnień jest zasadny z punktu widzenia procesu biznesowego firmy.
- Asystent nie odczytuje haseł użytkowników, treści skrzynek pocztowych ani zawartości plików w SharePoincie.
- Asystent nie zastępuje compliance oficera: dostarcza fakty i zestawienia, a decyzja zostaje po stronie odpowiedzialnej osoby.
Częste pytania
Czy integracja z Entra PIM wymaga konkretnej licencji Microsoft?
Entra PIM działa w planie Entra ID P2 lub Microsoft 365 E5. Przy niższym planie zestawimy role administracyjne przez standardowe endpointy Graph API, ale bez danych o przypisaniach eligible i ich datach ważności. Powiedz nam, z jakiego planu korzystacie, a dopasujemy zakres odczytu.
Czy asystent przechowuje kopię danych o kontach na swoim serwerze?
Asystent odpytuje Microsoft Graph API i LDAP przy każdym pytaniu albo w ustalonych cyklach odczytu. Nie buduje trwałej kopii bazy kont. Dane są przetwarzane na potrzeby odpowiedzi i nie są archiwizowane poza logami bieżącej sesji.
Ile trwa uruchomienie integracji od pierwszego kontaktu do działającego asystenta?
Konfiguracja zajmuje zwykle jeden dzień roboczy: założenie App Registration w Entra ID, skonfigurowanie konta serwisowego dla AD (jeśli dotyczy) i pierwsze odczyty testowe. Następnego dnia asystent może już odpowiadać na pytania o konta i uprawnienia w Waszej organizacji.
Czy asystent wykrywa konta niezgodne z regułami Conditional Access?
Asystent odczytuje stan kont, grup, ról i metod MFA, ale silnik reguł Conditional Access nie jest częścią tej integracji. Możemy zestawić konta, które nie spełniają warunków wymaganych przez Waszą politykę, na przykład aktywne konta bez zarejestrowanego MFA, i wskazać je do poprawy.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z Microsoft Entra ID
Jedno zdanie wystarczy: czego szukacie w Microsoft Entra ID albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: urzędy, rejestry i zgodność
Microsoft Entra ID jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.