
Integracje / PagerDuty
Komunikacja, projekty i biuro
Integracja AI: PagerDuty
Podłączamy Incidents z Timeline i Responder Notes, Escalation Policy oraz harmonogram dyżurów z PagerDuty. Asystent streszcza aktywny incydent dla osoby zaczynającej zmianę, identyfikuje hałaśliwe alerty i składa szkielet postmortem.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem PagerDuty?
Łączymy się z PagerDuty przez REST API v2. Klucz API generujecie w sekcji API Access Keys w ustawieniach konta, z uprawnieniami Read-only.
- Na start potrzebujemy
- Klucz API PagerDuty z uprawnieniami Read-only, generowany w sekcji API Access Keys
- Czego asystent nie robi
- Nie wycisza alertów ani nie zmienia Escalation Policy bez Waszego potwierdzenia.
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z PagerDuty w czacie i we własnym module
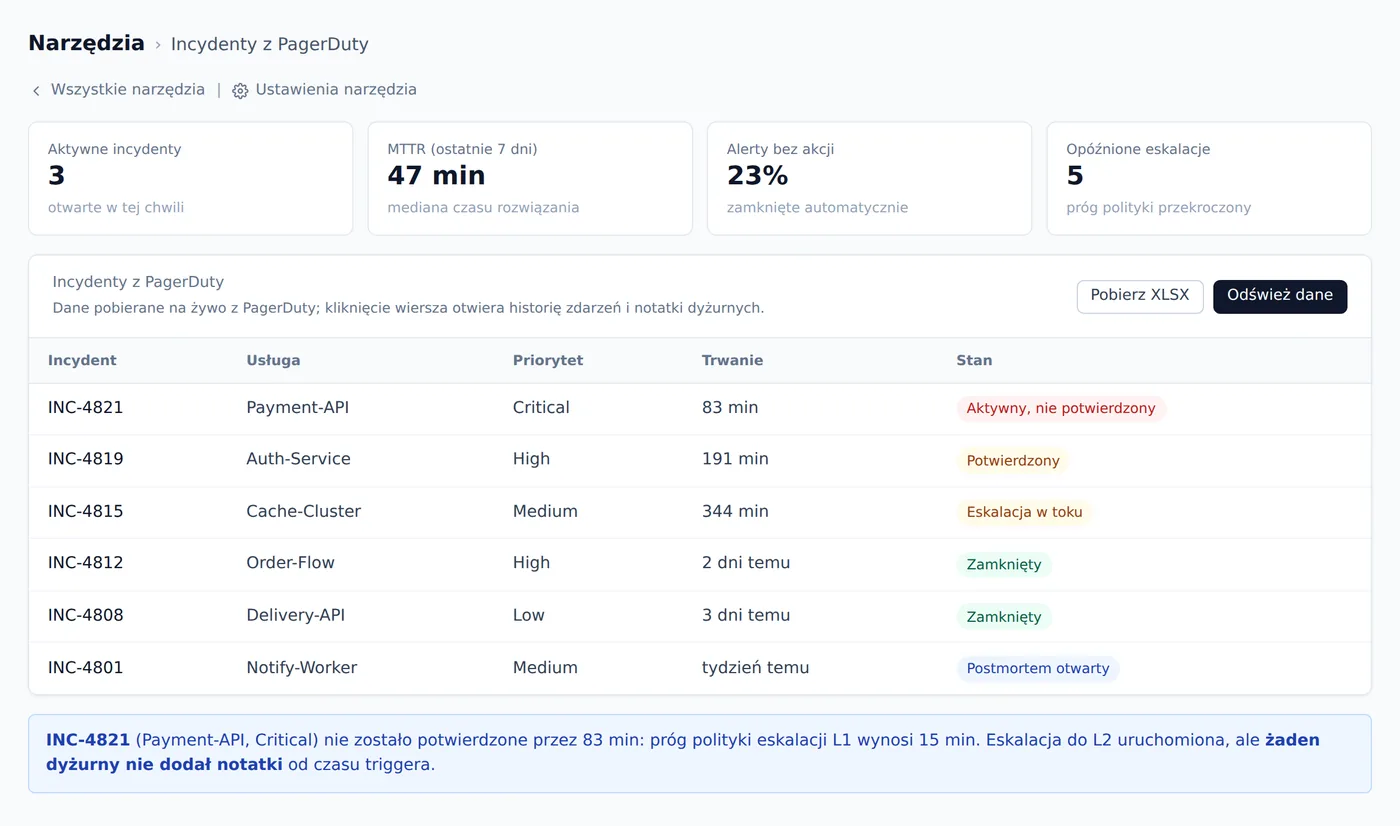
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Incydenty z PagerDuty. Moduł wyświetla aktywne i ostatnie incydenty pobrane bezpośrednio z PagerDuty: priorytet, usługa, status potwierdzenia i czas trwania w jednym widoku. Widzicie od razu, które zdarzenia czekają na reakcję, a które przekroczyły próg polityki eskalacji. Kliknięcie wiersza otwiera pełną historię zdarzeń, notatki dyżurnych i podpowiedź asystenta dotyczącą kolejnego kroku.
- Widzicie listę aktywnych incydentów z priorytetem, usługą i statusem z PagerDuty
- Sprawdzacie, które incydenty przekroczyły próg potwierdzenia z Escalation Policy
- Identyfikujecie alerty zamykające się bez akcji dyżurnego (hałaśliwe alerty)
- Przeglądacie pełną historię zdarzeń i notatki dyżurnych dla dowolnego incydentu
- Otrzymujecie szkielet postmortem na podstawie Timeline i Responder Notes jednym kliknięciem
Pytanie w czacie
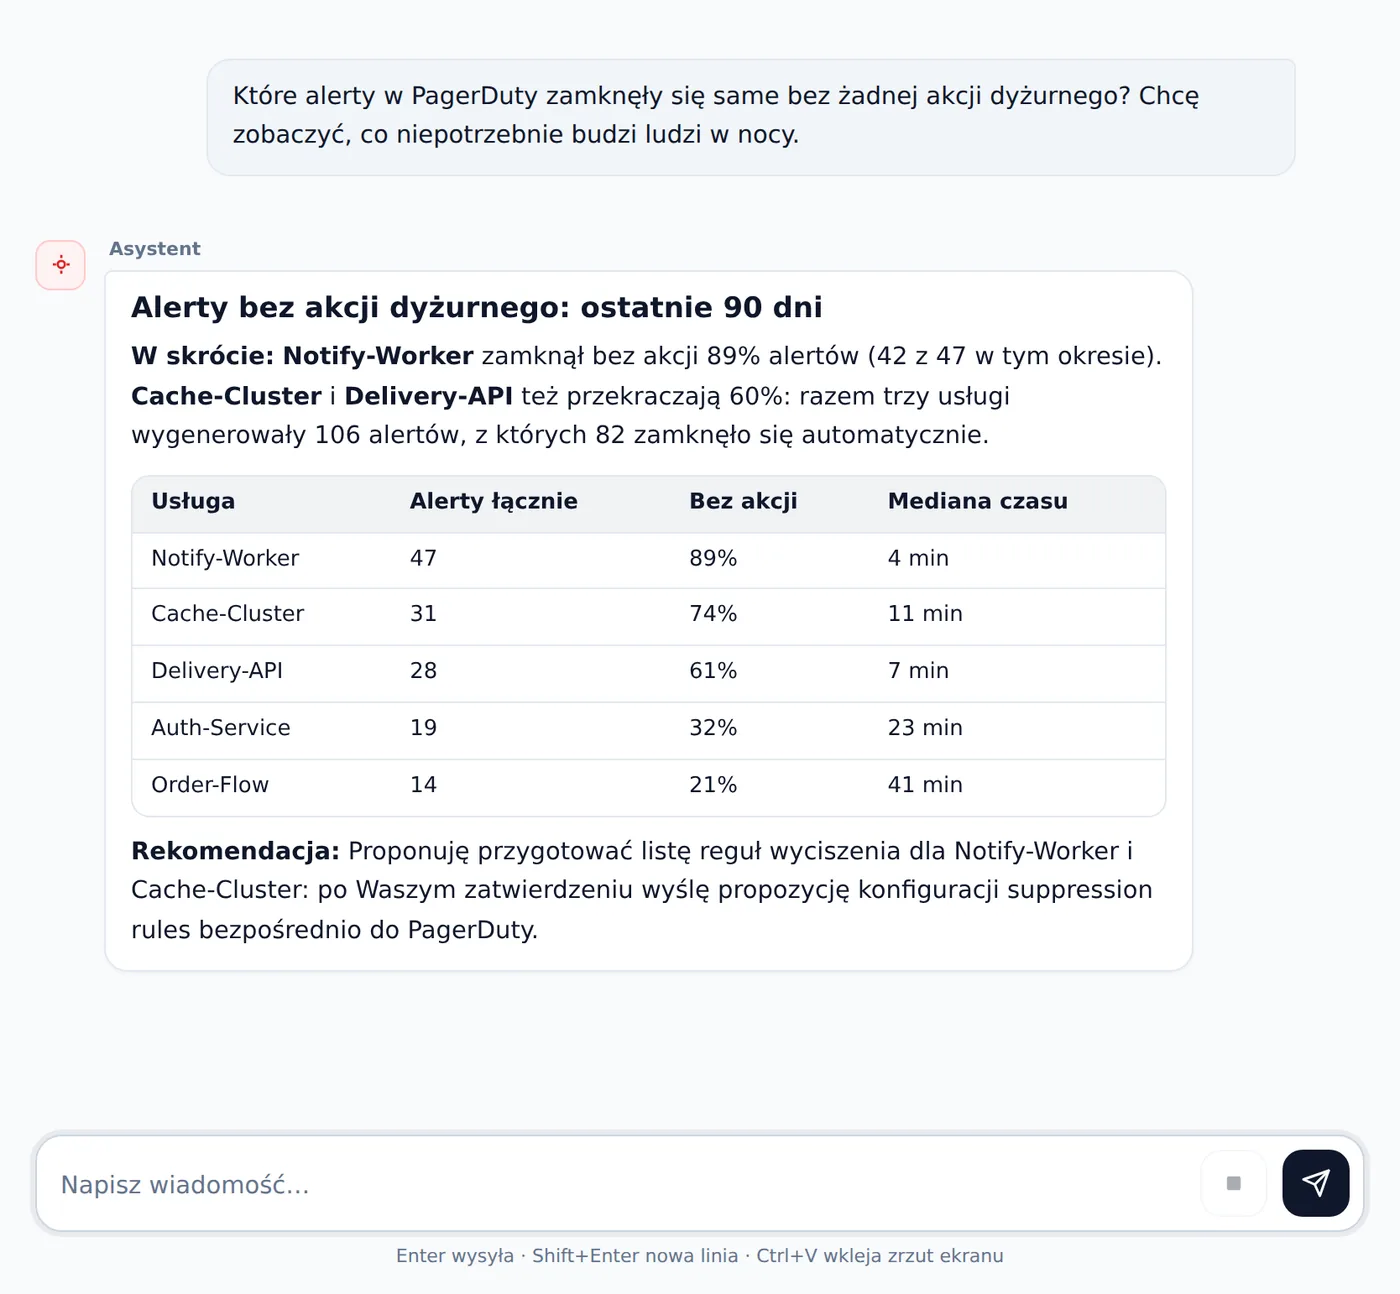
Asystent wyciąga z historii 90 dni, które alerty budzą Wasz zespół bez powodu, i proponuje konkretne reguły wyciszenia do Waszego zatwierdzenia.
Które alerty w PagerDuty zamknęły się same bez żadnej akcji dyżurnego? Chcę zobaczyć, co niepotrzebnie budzi ludzi w nocy.
Karta w narzędziu
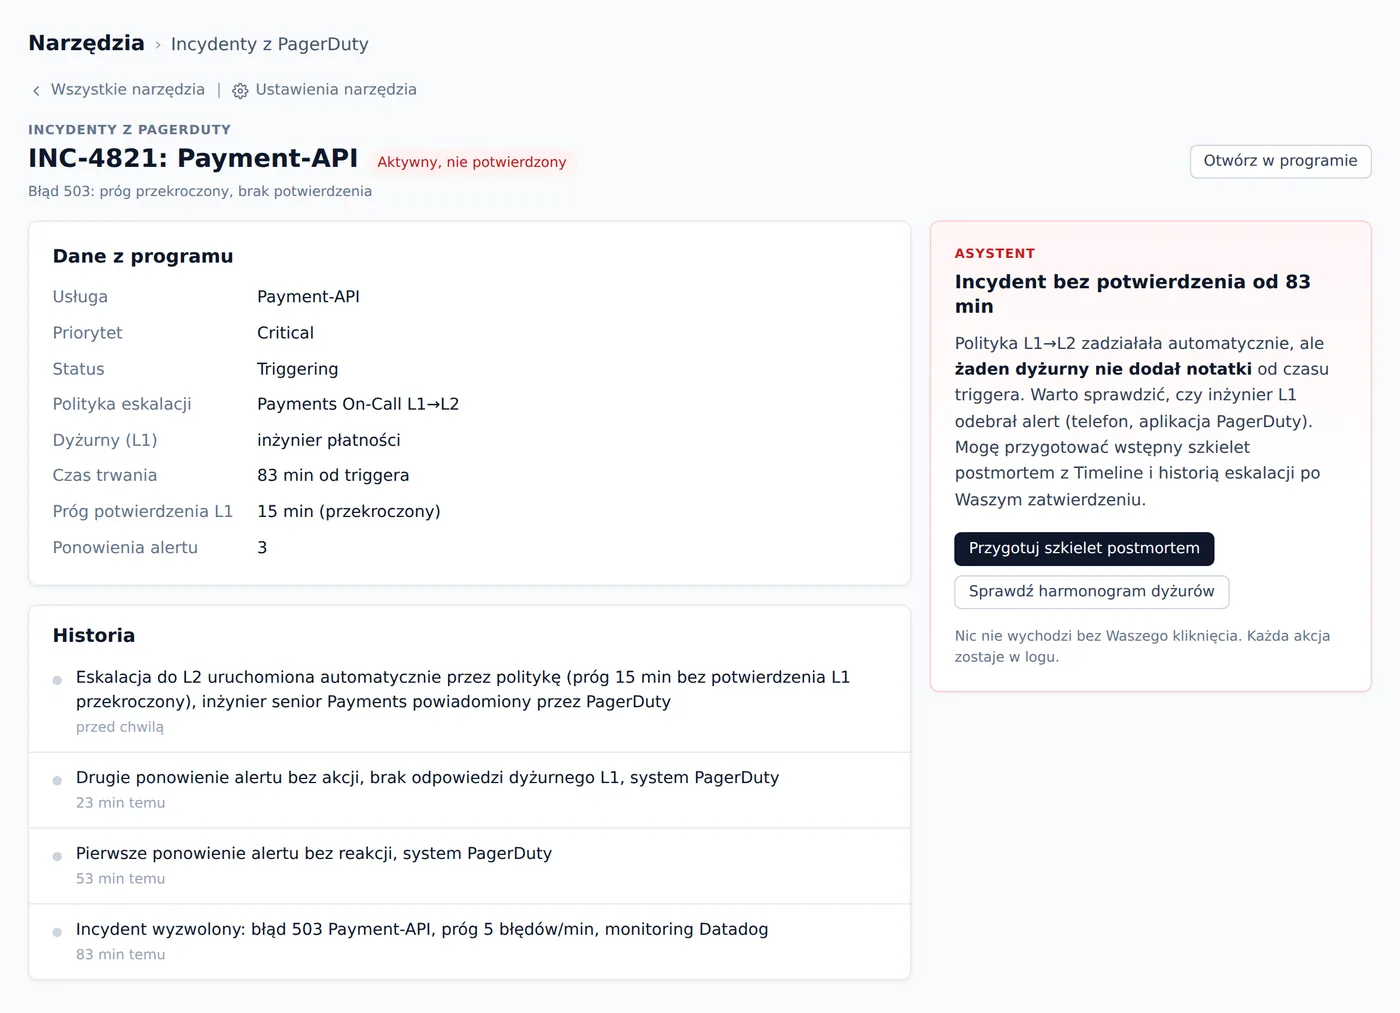
Karta incydentu łączy Timeline, Responder Notes i historię eskalacji w jednym widoku: asystent wskazuje, gdzie pojawiło się opóźnienie i co zbadano przed przekazaniem Waszej zmiany.
Zastępuje ręczne przeglądanie PagerDuty: widzicie w jednym miejscu, które incydenty czekają na Waszą reakcję i które przekroczyły próg eskalacji.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie PagerDuty włączamy dopiero wtedy, gdy sami tego chcecie.
Czytamytytuł, severity (critical, high, medium, low), status, przypisana usługa, lista responderów, zdarzenia z dokładnymi znacznikami czasu
Asystentpobiera aktualny stan i całą historię zdarzeń, generuje streszczenie dla osoby przejmującej zmianę: co się stało, co sprawdzono, kto jest zaangażowany
Czytamykomentarze dyżurnych, wpisy o podjętych działaniach i decyzjach podczas trwania incydentu
Asystentwyciąga sekwencję działań i łączy ją z Timeline, wskazuje, co zostało wykluczone jako przyczyna przed przekazaniem zmiany
Czytamykolejność powiadomień, progi czasowe do eskalacji, przypisane usługi i osoby na każdym poziomie
Asystentsprawdza, czy czas od triggered do acknowledged przekroczył próg z polityki, oznacza opóźnienia w historii konkretnego incydentu
Czytamyzdarzenia z datami otwarcia i zamknięcia, statusami i informacją, czy zamknięte automatycznie bez akcji respondenta
Asystentliczy, które alerty regularnie zamykają się bez potwierdzenia, podaje porę dnia, medianę czasu trwania i odsetek bez komentarza respondenta
Czytamygrafik dyżurów, zmiany, przypisane osoby, zakresy czasowe i raporty on-call per zespół i per osoba
Asystentzestawia obciążenie nocne per osoba i wskazuje nierównomierne rozłożenie dyżurów przed miesięcznym przeglądem
Czytamyendpoint /analytics/raw/incidents: czas do zamknięcia, liczba incydentów per usługa, MTTR (Mean Time to Resolve) per zespół
Asystentskłada miesięczny raport: który serwis generuje najwięcej incydentów, jaki jest MTTR i gdzie czas reakcji przekracza przyjętą normę
Czytamykompletna historia incydentu z Timeline, Responder Notes, znaczniki czasu początku, eskalacji i zamknięcia
Asystentgeneruje szkielet dokumentu postmortem: oś czasu, lista osób z akcjami, zidentyfikowane opóźnienia między zdarzeniami, sekcje do uzupełnienia
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Co się działo w tym incydencie przez ostatnie trzy godziny?”
- „Które alerty budzą ludzi w nocy i zamykają się same?”
- „Kto miał najwięcej dyżurów nocnych w tym miesiącu?”
- „Możesz przygotować szkielet postmortem dla tego incydentu?”
Co się zmienia
Zespół dyżurowy traci mniej czasu na czytanie historii incydentów i nocne fałszywe alarmy, a postmortem powstaje w godzinę zamiast kilku.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
PagerDuty to platforma do zarządzania dyżurami i reagowaniem na awarie w systemach IT. Kupują ją firmy, które muszą wiedzieć, kto odbierze powiadomienie o 3 w nocy, kto przejmie sprawę gdy pierwsza osoba nie odpowie i jak długo trwało całe zdarzenie. Korzystają z niej przede wszystkim firmy IT, sklepy e-commerce i producenci oprogramowania z własnymi usługami w produkcji.
Na co dzień wygląda to tak: Datadog, Prometheus albo inny system monitoringu wykrywa problem i wysyła alert do PagerDuty. Powstaje Incident z polami severity (critical, high, medium, low) i statusem (triggered, acknowledged, resolved), przypisaną usługą i polityką eskalacji. Dyżurni reagują, piszą komentarze w Responder Notes, każde zdarzenie trafia do Timeline. Wszystko dostępne przez REST API v2 i Events API v2.
Gdzie to działa najlepiej
inżynier przejmujący zmianę
O 8:00 przejmuje dyżur przy aktywnym incydencie, który trwa od 5:40. W Timeline PagerDuty jest 32 wpisy od czterech inżynierów: alerty, zmiany statusu, eskalacje i linki do zewnętrznych dashboardów. Czytanie od góry zajmuje dobrych 20 minut.
Z asystentem: Asystent pobiera Timeline i Responder Notes, składa jedną notkę: co się stało, co zbadano i kto jest zaangażowany. Inżynier wchodzi w kontekst w 3 minuty i nie duplikuje badania, które ktoś już wykluczył godzinę wcześniej.
menedżer zespołu dyżurowego
Przed kwartalnym spotkaniem z zespołem chce sprawdzić, który serwis generował najwięcej incydentów, jaki był MTTR i czy obciążenie nocnymi dyżurami jest równomiernie rozłożone. Dane są w PagerDuty, ale rozłożone po setkach wpisów.
Z asystentem: Asystent wyciąga dane z /analytics/raw/incidents i Schedule, składa zestawienie z MTTR per serwis, liczbą incydentów i rozkładem nocnych dyżurów per osoba. Menedżer wchodzi na spotkanie z konkretnymi liczbami.
inżynier piszący postmortem
Dzień po poważnej awarii siada do dokumentu, który ma opisać co się stało i dlaczego. Incydent trwał kilka godzin, zaangażowanych było pięć osób, a nikt nie ma ochoty spędzać kolejnych dwóch godzin przy komputerze.
Z asystentem: Asystent pobiera historię incydentu z API: oś czasu z dokładnymi znacznikami, kto co zrobił, gdzie czas od triggered do acknowledged przekroczył próg z Escalation Policy. Szkielet gotowy do weryfikacji i uzupełnienia.
Jak się łączymy
Łączymy się z PagerDuty przez REST API v2. Klucz API generujecie w sekcji API Access Keys w ustawieniach konta, z uprawnieniami Read-only. Wystarczy standardowe konto z dostępem administratora, bez wniosków do producenta. Webhooks pozwalają na powiadomienia w czasie rzeczywistym: gdy pojawia się nowy incydent lub zmienia się jego status, nasz system dostaje sygnał bez odpytywania API.
Pracujemy domyślnie w trybie odczytu. Zapis notki do incydentu (endpoint POST /incidents/{id}/notes) uruchamiacie świadomie jako krok w konkretnym zadaniu, nie jako automat działający bez nadzoru. Portal z plikami i historią rozmów stoi na Waszym serwerze. Do modelu AI trafia polecenie i fragment potrzebny do wykonania zadania, bez trenowania modeli na Waszych danych.
Czego potrzebujemy od Was
- Klucz API PagerDuty z uprawnieniami Read-only, generowany w sekcji API Access Keys
- Konto z rolą administratora do wygenerowania klucza i przeglądu struktury usług
- Historia incydentów z przynajmniej kilku ostatnich tygodni zapisana w systemie
- Osoba po stronie firmy, która zna układ dyżurów i strukturę usług w PagerDuty
- Plan Business lub Enterprise, jeśli potrzebujecie natywnego modułu Postmortem
Czego asystent nie robi
- Nie wycisza alertów ani nie zmienia Escalation Policy bez Waszego potwierdzenia.
- Nie modyfikuje progu wyzwalania alertów, wskazuje kandydatów do zmiany, decyzja należy do Was.
- Nie zastępuje analizy przyczyn awarii, postmortem wymaga weryfikacji i uzupełnienia przez inżyniera.
- Nie pobiera nagrań rozmów telefonicznych z powiadomieniami ani danych rozliczeniowych konta.
Częste pytania
Czy asystent może samodzielnie dodawać notatki do incydentów?
Może, ale nie działa autonomicznie. Domyślny tryb to odczyt: asystent pobiera dane i generuje wyniki po Waszej stronie. Zapis notki przez endpoint POST /incidents/{id}/notes uruchamiacie jako świadomy krok w konkretnym zadaniu, nie jako automat działający bez nadzoru.
Używamy i PagerDuty, i Opsgenie. Da się podłączyć oba jednocześnie?
Tak. Oba systemy mają niezależne REST API, więc obsługujemy je równolegle. Asystent może zbierać historię alertów z obu, porównywać czas reakcji na te same zdarzenia i składać jeden raport. Konfiguracja to dwa oddzielne klucze API, po jednym z każdego systemu.
Incydenty zawierają dane naszych klientów. Co się z nimi dzieje?
Portal z plikami i historią rozmów stoi na Waszym serwerze. Do modelu AI trafia polecenie i fragment danych potrzebny do konkretnego zadania, bez trenowania modeli na Waszych danych. Zakres analizowanych incydentów możecie zawęzić do wybranych usług i przedziałów czasowych.
Jak często asystent sprawdza nowe incydenty w PagerDuty?
PagerDuty obsługuje webhooks, więc system wysyła powiadomienie natychmiast, gdy pojawia się nowy incydent lub zmienia się jego status. Nie odpytujemy API co minutę. Analizę możecie też uruchomić ręcznie, np. przy przejęciu zmiany albo przed spotkaniem z zespołem.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z PagerDuty
Jedno zdanie wystarczy: czego szukacie w PagerDuty albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: komunikacja, projekty i biuro
PagerDuty jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.