
Integracje / FortiGate
Programy branżowe
Integracja AI: FortiGate
Podłączamy REST API FortiGate do logów IPS, zdarzeń VPN i listy reguł zapory. Asystent codziennie przegląda wpisy security log i event log, tłumaczy techniczne alerty na polski i wyłapuje anomalie w logowaniach SSL-VPN.
Po prezentacji do 2 tygodni testów, z dostępem tego samego dnia. Płacicie dopiero po decyzji.
W skrócie
Jak asystent AI łączy się z systemem FortiGate?
Łączymy się z FortiGate przez FortiOS REST API na adresie urządzenia, protokołem HTTPS, format odpowiedzi JSON. W konsoli FortiGate zakładamy konto REST API Admin (System > Administrators > Create New > REST API Admin) z profilem Read-Only Admin.
- Na start potrzebujemy
- Konto REST API Admin w konsoli FortiGate z profilem Read-Only Admin i wygenerowanym tokenem API
- Czego asystent nie robi
- Nie blokuje adresów IP ani nie modyfikuje żadnej reguły zapory. Każda interwencja należy do administratora.
- Gdzie są dane
- Na Waszym serwerze. Zaczynamy od odczytu, zapis włączacie sami.
Dane z FortiGate w czacie i we własnym module
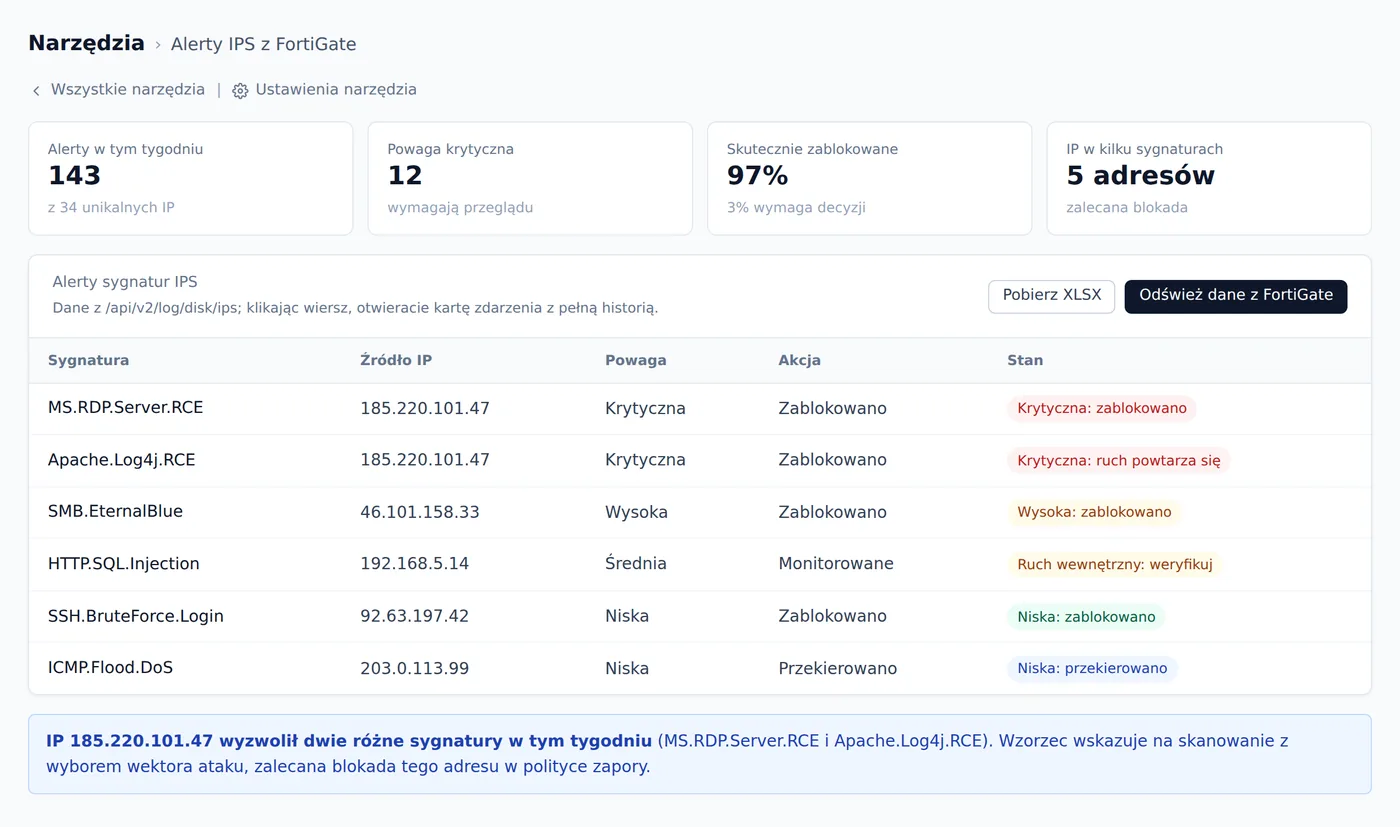
Pracujecie na dwa sposoby. W czacie pytacie o cokolwiek z programu i dostajecie odpowiedź na Waszych danych. Do rzeczy, które wracają co dzień, budujemy w portalu osobne narzędzie: Alerty IPS z FortiGate. Moduł łączy się z REST API FortiGate i pobiera bieżące wpisy z security log IPS do portalu redAi. Widzicie, które sygnatury ataków uruchomiły się najczęściej, skąd przyszedł ruch i czy zapora go zablokowała, bez otwierania konsoli urządzenia.
- Widzicie wszystkie alerty IPS z FortiGate bez logowania do konsoli urządzenia
- Odznaki powagi wyróżniają alerty krytyczne i wysokie wymagające reakcji
- Wykrywacie jedno IP wyzwalające kilka różnych sygnatur i dostajecie je jako priorytet
- Na jednym ekranie widzicie, czy zapora zablokowała ruch, monitoruje go czy przepuściła
- Eksportujecie przefiltrowany widok do XLSX na potrzeby raportu bezpieczeństwa
Pytanie w czacie
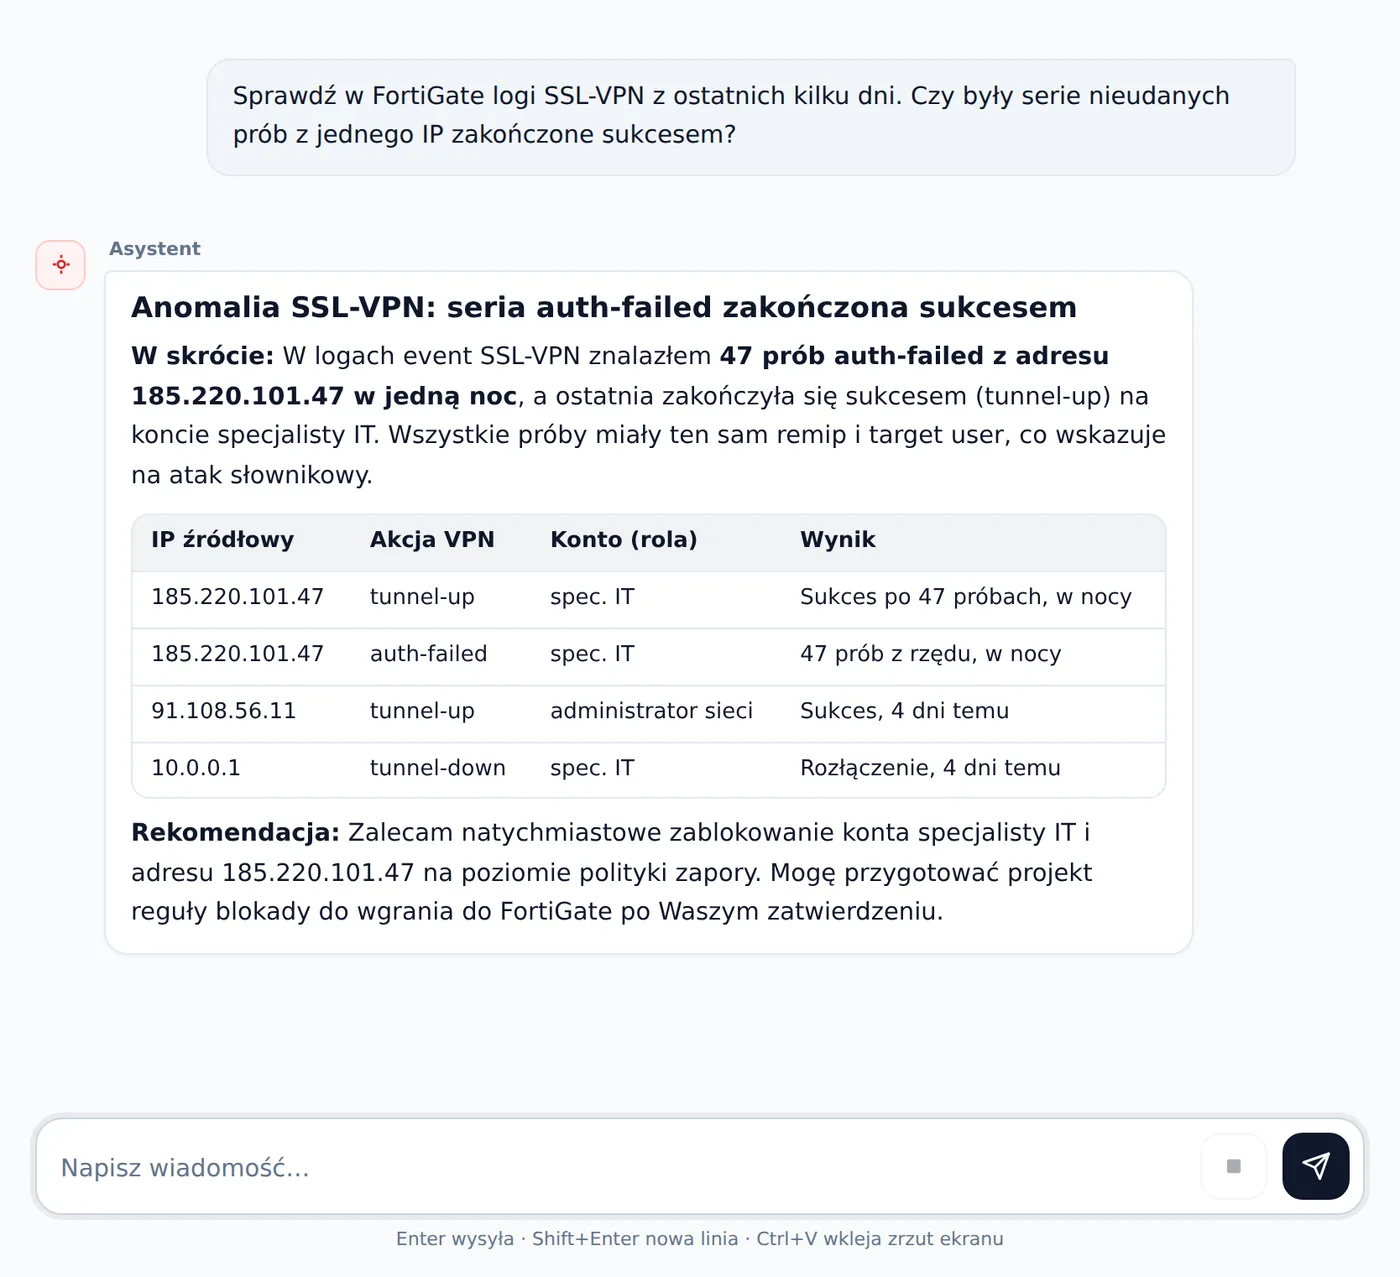
Zadajcie asystentowi pytanie o konkretne konto albo adres IP, a dostaniecie gotową odpowiedź z logów SSL-VPN FortiGate, bez ręcznego szukania w konsoli.
Sprawdź w FortiGate logi SSL-VPN z ostatnich kilku dni. Czy były serie nieudanych prób z jednego IP zakończone sukcesem?
Karta w narzędziu
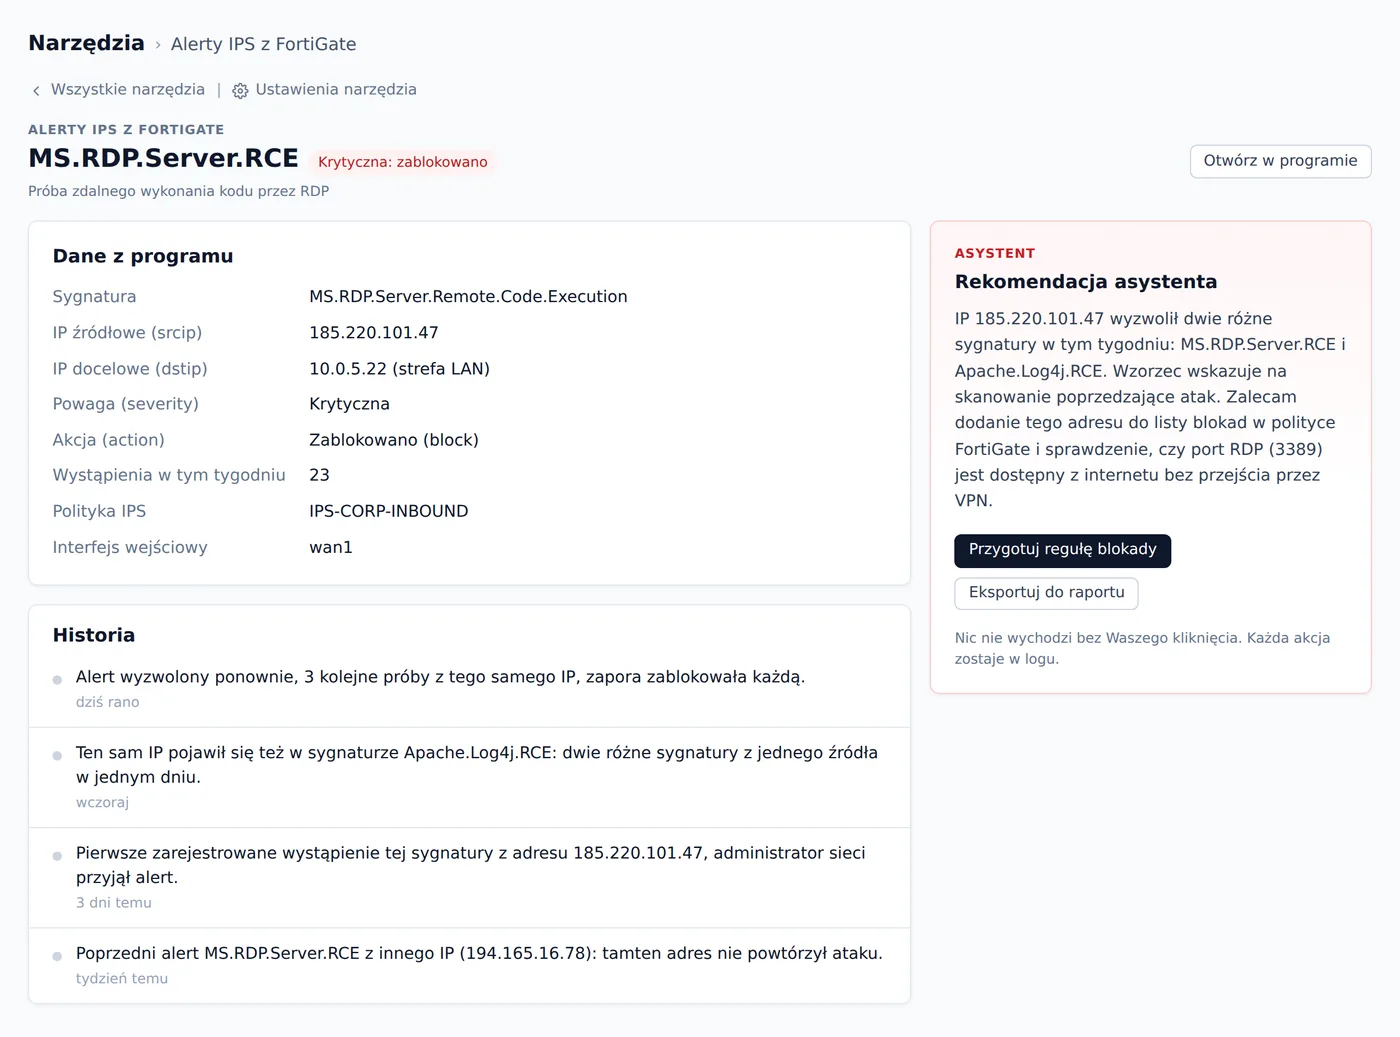
Klikając w wiersz tabeli, widzicie pełną historię jednego zdarzenia IPS: skąd przyszedł ruch, co FortiGate zrobił i jaki krok asystent proponuje jako następny.
Widzicie w jednym widoku wszystkie alerty IPS z waszego FortiGate, posortowane według powagi, bez logowania do konsoli urządzenia.
Ekrany na danych przykładowych. Narzędzie dla Waszej firmy układamy pod Wasz sposób pracy: inne kolumny, inne progi, inne powiadomienia.
Co podłączamy
Zaczynamy od odczytu danych. Zapis i akcje w systemie FortiGate włączamy dopiero wtedy, gdy sami tego chcecie.
CzytamyWpisy sygnatur ataków z polami srcip, dstip, severity, action i nazwą exploita przez endpoint /api/v2/log/disk/ips
AsystentTłumaczy surowy alert na opis po polsku: co atakowano, skąd przyszedł ruch, czy zapora go zablokowała i czy ten sam adres pojawia się w kilku różnych sygnaturach
CzytamyPola action (tunnel-up, tunnel-down, auth-failed), remip, user, reason i vpntype z endpointu /api/v2/log/disk/event?subtype=vpn
AsystentWykrywa wzorce niemożliwe do wychwycenia ręcznie: serie prób z jednego IP, logowania z nowych krajów, konta nieaktywne od miesięcy i sukcesy po serii odmów
CzytamyWolumeny ruchu między segmentami sieci z podziałem na czas, protokół i parę adresów z forward traffic log przez /api/v2/log/disk/traffic
AsystentWskazuje odchylenia od normy: skok transferu w nocy, nowe kierunki ruchu i sesje trwające dłużej niż dotychczasowa norma dla danej pary stref
CzytamyPełna lista reguł z policyname, srcaddr, dstaddr, service, status i licznikiem hitcount przez /api/v2/cmdb/firewall/policy
AsystentZestawia reguły z zerowym hitcount od ponad 60 dni, wyłączone, bez komentarza i z zakresem any/ALL jako gotową listę do ręcznego przeglądu administratora
CzytamyWpisy o stacjach roboczych blokowanych przy próbie połączenia z domenami sklasyfikowanymi jako zagrożenie lub malware distribution
AsystentOpisuje kategorię zagrożenia i historię blokad tej samej stacji z ostatnich dni, żeby widać było, czy to incydent jednostkowy czy powtarzający się wzorzec
CzytamyRuch P2P i narzędzia zdalnego pulpitu nieujęte w polityce firmy, z identyfikatorem użytkownika gdy włączono Identity-Based Policies
AsystentŁączy zdarzenia z kontem i stacją, podaje czas trwania i częstotliwość, żeby administrator ocenił, czy to naruszenie polityki wymagające reakcji
CzytamyLogowania do konsoli FortiGate i zmiany konfiguracji z polami user, srcip i opisem modyfikacji w event logu
AsystentWskazuje nieplanowane logowania i zmiany ustawień z informacją, kto, kiedy i co zmodyfikował w konfiguracji urządzenia
O co pytają w praktyce
Po polsku, jak koledze z pracy. Asystent odpowiada na danych z Waszego programu, a nie z ogólnej wiedzy.
- „Czy w nocy były próby włamania do VPN z nieznanych adresów?”
- „Które reguły zapory mają zerowy hitcount od ponad dwóch miesięcy?”
- „Co oznacza alert IPS z sygnaturą MS.RDP.Server.Remote.Code.Execution?”
- „Czy konto byłego pracownika nadal łączy się przez SSL-VPN?”
Co się zmienia
Administrator dostaje codzienny raport z anomaliami VPN i alertami IPS w zwykłym języku zamiast samodzielnego przeglądania dziesiątek tysięcy wpisów w konsoli.
Asystent działa na Waszym serwerze, na Waszych uprawnieniach. Każdy odczyt i każda akcja zostawiają ślad w logu. Program zostaje tam, gdzie jest, razem z historią danych i nawykami zespołu.
O programie
FortiGate to sprzęt sieciowy firmy Fortinet pełniący rolę zapory sieciowej, koncentratora VPN i systemu wykrywania włamań w jednym urządzeniu. Stoi na styku sieci firmowej z internetem i przez całą dobę rejestruje każde połączenie, próbę logowania i zdarzenie bezpieczeństwa. W firmie z kilkudziesięcioma pracownikami generuje kilkadziesiąt tysięcy wpisów dziennie, a administrator sięga po konsolę zwykle dopiero gdy coś przestaje działać.
Urządzenie prowadzi cztery rodzaje logów jednocześnie: traffic log, security log z IPS i webfilterem, event log z VPN i zmianami konfiguracji oraz forward traffic log dla ruchu między strefami. Logi trzyma lokalnie na dysku urządzenia lub przesyła do osobnego FortiAnalyzera. Dostęp do danych daje FortiOS REST API przez HTTPS albo syslog wysyłany na zewnętrzny kolektor przez UDP lub TCP.
Gdzie to działa najlepiej
Administrator sieci
W poniedziałek rano raport asystenta pokazuje flagę: 47 nieudanych prób logowania do SSL-VPN z azjatyckiego adresu IP w piątek wieczorem, a ostatnia zakończyła się sukcesem o 23:48 na koncie konkretnego pracownika.
Z asystentem: Dostaje gotową informację z kontem, krajem, godziną i wynikiem, bez ręcznego szukania w konsoli. Może od razu zadzwonić do pracownika i zablokować konto, jeśli nie był to wyjazd służbowy.
Właściciel firmy
Bez technicznego przygotowania dostaje co tydzień maila ze zdaniami po polsku: czy były próby włamania, co zapora blokowała i czy są reguły wymagające przeglądu. Nie loguje się do żadnej konsoli.
Z asystentem: Wie, że bezpieczeństwo sieci jest monitorowane, nawet bez etatu specjalisty. Jednym mailem widzi tygodniowy stan i decyduje, czy potrzebna jest reakcja działu IT albo zewnętrznego serwisu.
Specjalista IT firmy
Firma nie przeglądała reguł zapory od trzech lat. Asystent pobiera listę przez REST API i zestawia reguły z hitcount=0 od ponad 60 dni, wyłączone i bez komentarza. Wychodzi 23 pozycje z pytajnikiem.
Z asystentem: Specjalista dostaje gotową listę do weryfikacji z jednym pytaniem przy każdej pozycji: czy reguła jest nadal potrzebna. Zamiast godzin w konsoli, godzina przeglądu razem z asystentem.
Jak się łączymy
Łączymy się z FortiGate przez FortiOS REST API na adresie urządzenia, protokołem HTTPS, format odpowiedzi JSON. W konsoli FortiGate zakładamy konto REST API Admin (System > Administrators > Create New > REST API Admin) z profilem Read-Only Admin. Konto dostaje unikalny token API, który w ustawieniach ograniczamy do adresu IP serwera asystenta. Gdy urządzenie jest starsze lub dostęp do API jest niemożliwy, FortiGate wysyła logi syslógiem na zewnętrzny kolektor przez UDP lub TCP na porcie 514.
Asystent stoi na serwerze klienta. Do modelu AI trafia polecenie i fragmenty logów potrzebne do analizy. Token API przechowujemy zaszyfrowany, nie w jawnym pliku konfiguracyjnym. Połączenie działa wyłącznie w trybie odczytu: asystent pobiera logi i listę reguł, nie wysyła żadnych poleceń, które mogłyby zmienić konfigurację ani stan urządzenia.
Czego potrzebujemy od Was
- Konto REST API Admin w konsoli FortiGate z profilem Read-Only Admin i wygenerowanym tokenem API
- FortiOS 5.6 lub wyższy na urządzeniu (starsze wersje obsługujemy alternatywnie przez syslog)
- Dostęp sieciowy HTTPS z serwera asystenta do adresu urządzenia FortiGate
- Osoba w firmie odbierająca raporty i podejmująca decyzje o ewentualnych działaniach
- Lista stref sieciowych i typowych godzin pracy firmy do kalibracji wzorców anomalii
Czego asystent nie robi
- Nie blokuje adresów IP ani nie modyfikuje żadnej reguły zapory. Każda interwencja należy do administratora.
- Nie sięga po historyczne logi starsze niż bufor lokalny urządzenia FortiGate ani dane z funkcji packet capture.
- Nie odczytuje zawartości sesji zaszyfrowanych TLS bez włączonego SSL Inspection w FortiGate.
- Nie usuwa starych reguł firewall samodzielnie: przygotowuje listę do ręcznego przeglądu, a decyzję podejmuje człowiek.
Częste pytania
Czy muszę dawać wam dostęp do całej sieci firmowej, żeby to działało?
Nie. Zakładamy wyłącznie jedno konto API w konsoli FortiGate z uprawnieniami do odczytu logów i konfiguracji. Żadnego dostępu do serwerów, baz danych ani innych urządzeń w sieci. W ustawieniach tokena ograniczamy listę adresów IP, z których może on w ogóle wołać API na FortiGate.
Co robimy, gdy asystent wskaże coś podejrzanego, a okaże się, że to fałszywy alarm?
Raport to propozycja do oceny, nie decyzja. Administrator sprawdza każdą flagę w kontekście: wyjazd służbowy pracownika, zaplanowane testy, nowy kontrahent. Po kilku tygodniach asystent uczy się normalnego rytmu firmy i liczba fałszywych alarmów spada. Każdą informację zwrotną można przekazać, żeby poprawić filtry.
Ile czasu zajmuje pierwsze podłączenie i kiedy dostaniemy pierwszy raport?
Podłączenie sprowadza się do założenia konta API w konsoli FortiGate i przekazania tokena do portalu. Przy sprawnym dostępie zajmuje godzinę. Pierwszy raport dostajemy przy następnym zaplanowanym przebiegu, zwykle następnego dnia rano. Kalibracja wzorców anomalii pod rytm pracy firmy zajmuje kilka pierwszych dni.
Czy integracja działa też z zaporą Sophos, którą mamy w jednym z oddziałów?
Tak. Sophos Firewall z serii XG i XGS (SFOS 18 i wyższy) podłączamy przez REST API na porcie 4444 urządzenia albo przez Sophos Central API z tokenem OAuth2. Jeśli firma ma oba urządzenia, FortiGate i Sophos, raporty można łączyć w jedno zestawienie dla całej sieci.
Jak zaczynamy
- Bezpłatna prezentacja. Mówicie, na czym pracujecie i co Was korkuje. Mówimy wprost, czy da się to spiąć, a jeśli nie ma czego automatyzować, też to powiemy.
- Do 2 tygodni testów. Dostęp do portalu tego samego dnia, podłączenie w trybie odczytu, sprawdzacie na własnych danych.
- Rozszerzanie. Kolejne moduły i akcje dokładamy, gdy zespół ufa temu, co dostaje. W abonamencie jest wdrożenie, integracja, szkolenie i opieka.
Pokażemy to na Waszych danych z FortiGate
Jedno zdanie wystarczy: czego szukacie w FortiGate albo co ma się dziać samo. Odpiszemy, co podłączymy i od czego zacząć.
Inne programy: programy branżowe
FortiGate jest znakiem towarowym swojego właściciela. Nie jesteśmy z nim powiązani ani przez niego autoryzowani. Nazwy używamy wyłącznie po to, żeby wskazać, z jakim programem integrujemy asystenta.